


MedusaLocker ist eine Malware, die zum Zeitpunkt der Erstellung dieses Artikels äußerst aktiv ist,und auch in Frankreich verbreitet ist. Sie trat erstmals im September 2019 auf und feiert dieses Jahr ein großes Comeback. Diese Art von Bedrohung gehört zur Familie der RaaS (Ransomware-as-a-Service). Sie ermöglicht es Angreifern, die mühsamen und riskanten Aufgaben der Entwicklung und der Lösegelderpressung, die mit jeder Malware-Kampagne verbunden sind, auszulagern. Es gibt zahlreiche Varianten dieser Bedrohung.
In diesem Zusammenhang wurde eine aktuell aktive Variante von einem der EDR (Endpoint Detection and Response)-Systeme von TEHTRIS erkannt und automatisch an die CTI (Cyber Threat Intelligence) zur Analyse übermittelt. Die Reverse-Engineering-Experten konnten daraufhin Funktionen zur Konfigurationsextraktion für diese Variante hinzufügen.
Was unternimmt TEHTRIS konkret gegen diese dringende Bedrohung?
- Identifizierung : Nach der Erkennung wird diese Malware in der Sandbox registriert, wodurch Analysten die Quelle der Bedrohung sofort identifizieren können.
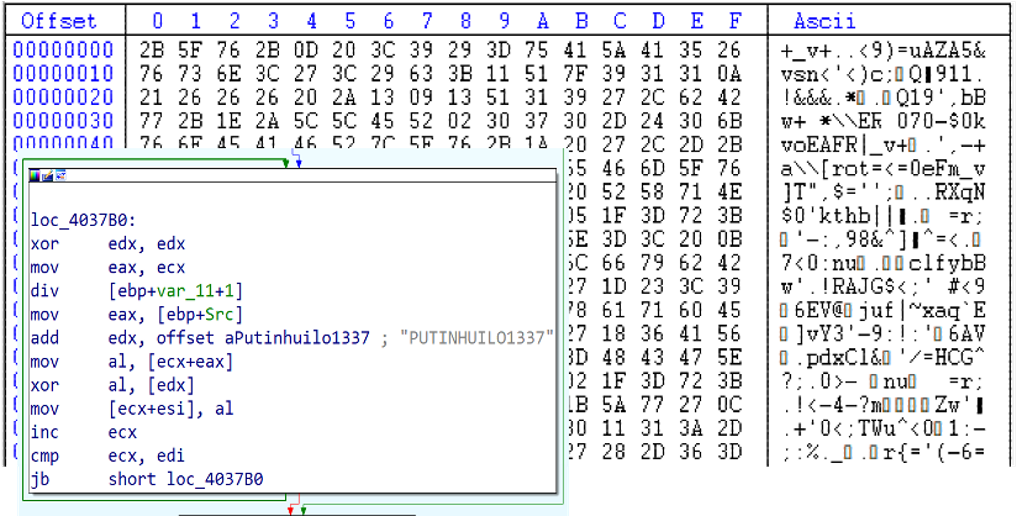
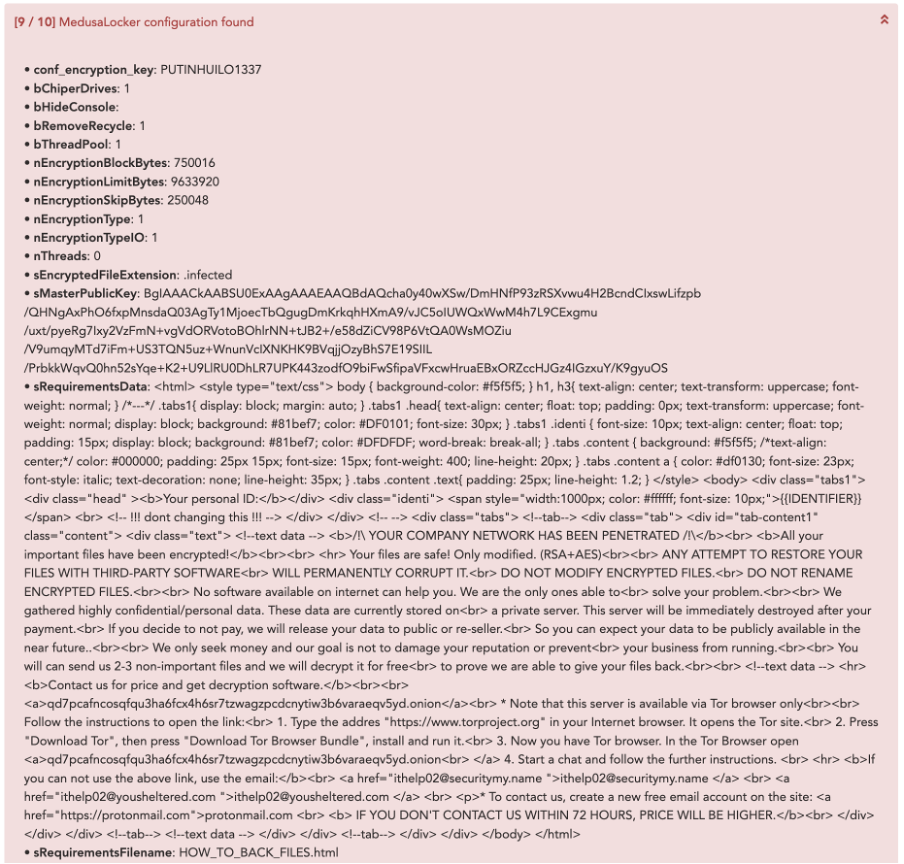
- Deobfuskierung der Malware-Konfiguration : Da die betreffende Malware Obfuskierung (T1001) verwendet, um ihre Konfiguration unlesbar zu machen, ermöglichen die dynamischen Analysetools der TEHTRIS-Sandbox, die vollständige Konfiguration der Malware zu entschlüsseln und dem Analysten anzuzeigen. Dieser kann daraufhin die ausgeführten Befehle, die zu verschlüsselnden Dateien, die Lösegeldforderung, die ignorierten Pfade, den kryptografischen Schlüssel sowie die mit der Kampagne der analysierten Malware verbundenen Leistungsmerkmale abrufen. Ein Beispiel hierfür ist unten durch den Vergleich zwischen der obfuskierten Konfiguration und der automatisch für den Analysten extrahierten Konfiguration dargestellt.
MedusaLocker-Konfiguration:
Auszug aus der Malware-Konfiguration, wie sie vom CTI-Tool angezeigt wird:
IOCs (Indikatoren für Kompromittierungen):
- 51b8a283f87a95edb5e98125e5730bcf843fc7ec8fcdc175c8dc0ba3032e8a51
- c1d4014e65a8d79e555378dbf8e5db5786e3b6e4c841f7f64a3f40318bb59e60
- d9de562ac1815bf0baad1c617c6c7f47d71f46810c348f7372a88b296d68cfae
- 951facf3f3ef6f6163aa87383953132563d8ef1508b60cb130b1b7d5b96552aa
- f584c124d92b09ba12d2538d52300dc38ef255c6ad23c30e7569ff1920388c50
- b896605b97ae9e2781b21dc5cfb64eec0fc4effa76a7ef33e9cef0b258dff35f
TEHTRIS CTI (Cyber Threat Intelligence) ist eine umfassende Wissensdatenbank für Bedrohungen. Diese Datenbank existiert seit 2014 und wurde mehrfach technisch weiterentwickelt, um neuen Angriffsmethoden stets einen Schritt voraus zu sein.
TEHTRIS CTI ist standardmäßig in die TEHTRIS XDR Platform integriert.
Eine Besonderheit von TEHTRIS CTI ist die vollständig native Integration in die TEHTRIS XDR Platform, wodurch alle unsere Tools (EDR, EPP, SIEM usw.) unmittelbar und systematisch damit verknüpft sind.
So ist TEHTRIS CTI nicht nur in der Lage, Ihr defensives Cyber-Arsenal zu erweitern und Funktionen für Analyse, Hunting und forensische Untersuchungen bereitzustellen, sondern profitiert auch von Informationen, die zwischen TEHTRIS-Kundenumgebungen und verschiedenen externen Wissensdatenbanken ausgetauscht werden.
TEHTRIS CTI bietet Ihnen einen erweiterten Blick auf Bedrohungen, der kontinuierlich aktualisiert wird, um eine ebenso solide wie relevante Cybersicherheit zu gewährleisten.

