


Obwohl LAPSUS$ bis zu den jüngsten Angriffen kaum in Erscheinung getreten ist, hat die Gruppe bereits weltweit bekannte Opfer zu verzeichnen.
Die Gruppe scheint 2020 entstanden zu sein, verwendet in ihrer Kommunikation Portugiesisch und stammt vermutlich aus Südamerika. Bisher hatten es die Mitglieder hauptsächlich auf kleinere Ziele abgesehen.
Die Besonderheit der Gruppe LAPSUS$
Die Besonderheit dieser Gruppe, die in den letzten Wochen für Schlagzeilen in der internationalen Presse gesorgt hat, liegt darin, dass sie nicht an der Entwicklung von Ransomware interessiert zu sein scheint, sondern am direkten Datendiebstahl.
Die Gruppe LAPSUS$ zeichnet sich durch ihre Originalität aus und nutzt nicht die klassischen Kommunikationswege über Dark-Web-Seiten, sondern bevorzugt zwei Telegram-Kanäle, auf denen sie insgesamt 33.000 Abonnenten zählt.
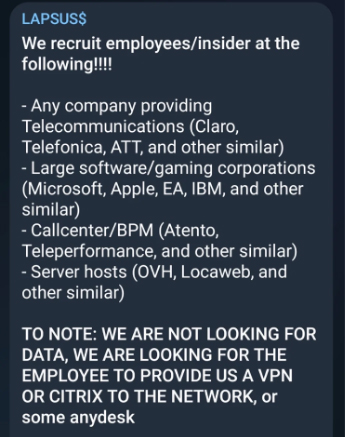
Die Gruppenmitglieder scheuen sich auch nicht, ihre Rekrutierung öffentlich zu machen, und haben offen angekündigt, nach Maulwürfen in einer Reihe von Unternehmen zu suchen, insbesondere im Telekommunikationssektor oder bei Softwareherstellern wie Microsoft, Apple, EA, AT&T usw. Diese Art der Kommunikation ist wenig überraschend, da die Gruppe im Verdacht steht, interne Mitarbeiter für ihre Angriffe einzuspannen.
Wichtigste Angriffskampagnen
Obwohl die Gruppe LAPSUS$ bis heute sehr diskret geblieben ist, kommt kein Akteur der Cyber-Welt an ihr vorbei.
Ihre Opferliste wird bedenklich länger und umfasst unter anderem:
- Die Medienholding Impresa: LAPSUS$ veröffentlichte eine Nachricht direkt auf deren Website und forderte ein Lösegeld.
- Das brasilianische Gesundheitsministerium, das im vergangenen Dezember Opfer der Gruppe wurde, musste seine Server abschalten.
- Vodafone
- MercadoLibre, wo Daten von 300.000 Nutzern gestohlen wurden.
- LG: Die Gruppe droht damit, Mitarbeiterpasswörter zu veröffentlichen.
- Ubisoft…
Sehen wir uns die letzten vier Angriffe im Detail an.
NVIDIA
NVIDIA ist ein US-amerikanisches Unternehmen und Entwickler von GPUs (Graphics Processing Units). Dabei handelt es sich um Computerchips auf der Grafikkarte, die zur Optimierung der 2D- und 3D-Darstellung dienen.
Das US-Unternehmen wurde am 23. Februar 2022 Ziel eines Angriffs. Die Gruppe, die hinter diesem Vorfall vermutet wird, ist keine Geringere als Lapsus$. Sie sollen 1 TB an Daten über Projekte des Unternehmens oder seiner Kunden in ihrem Besitz haben, darunter Zertifikate, mit denen NVIDIA unter anderem seine Binärdateien signiert. Diese Zertifikate konnten zudem von Angreifern genutzt werden, um ihre eigene Malware zu signieren und diese als legitime NVIDIA-Binärdateien erscheinen zu lassen.
Ihre Angriffstechnik scheint sich von der Mehrheit der Gruppen zu unterscheiden, da sie sich Berichten zufolge auf interne Maulwürfe stützen, um ihre Taten auszuführen. In diesem Fall konnten sie über das VPN eines Mitarbeiters mehr als eine Woche lang auf die Informationssysteme zugreifen.
MICROSOFT
Am 22. März 2022 bestätigte Microsoft, dass einer seiner Mitarbeiter von der Hackergruppe Lapsus$ kompromittiert wurde.
Umfang der Beute: 37 GB an Quellcode, der vom Azure DevOps-Server von Microsoft gestohlen wurde.
Die Gruppe bestätigte diesen Diebstahl durch die Veröffentlichung von Screenshots auf Telegram. Unter den Daten befindet sich ein Ordner zu Cortana (die Gruppe behauptet, 45 % der Daten zu besitzen), Projekte im Zusammenhang mit der Suchmaschine Bing (die Gruppe behauptet, 90 % des Quellcodes zu besitzen)…
Link zu Microsoft: https://www.microsoft.com/security/blog/2022/03/22/dev-0537-criminal-actor-targeting-organizations-for-data-exfiltration-and-destruction/
SAMSUNG
Am Montag, den 7. März 2022, war Samsung an der Reihe, einen Datenleck zu melden. Ein Teil des Quellcodes für Galaxy-Geräte wurde offengelegt. Der Ursprung des Angriffs soll auf eine Schwachstelle in eben diesem Quellcode zurückzuführen sein.
Lapsus$ geht noch weiter und behauptet, 190 GB an vertraulichen Daten des Elektronikriesen zu besitzen, der derzeit 19 % des weltweiten Smartphone-Absatzes ausmacht.
Die Auswirkungen sind gewaltig, da potenziell Hunderte Millionen Nutzer betroffen sein könnten. Samsung gibt Entwarnung und versichert, dass keine persönlichen Daten seiner Kunden kompromittiert wurden.
OKTA
Okta ist auf Zugriffsmanagement und Authentifizierung als Service spezialisiert.
Das Unternehmen zählt heute weltweit 15.000 Kunden, darunter Zoom, AWS, Confluence, Splunk, Salesforce und Jira.
Der Angriff auf Okta wurde am 22. März 2022 von Lapsus$ bekannt gegeben (der Angriff wurde bereits im Januar entdeckt), womit die Gruppe ihre Erfolgsliste weiter ausbaut. Die Gruppe soll fünf Tage lang Zugriff auf den Laptop eines Ingenieurs gehabt haben, der für einen Drittanbieter arbeitete (Quelle: Mag IT).[1].
Dennoch bestätigt der Spezialist für Zugriffsmanagement, dass keine Kompromittierung vorliegt. Wieder einmal bestätigte Lapsus$ diesen Angriff durch einen Screenshot. Aus diesen Angriffen lässt sich ableiten, dass die Hackergruppe Lapsus$ zunehmend aktiv ist und in den kommenden Tagen für weiteren Schrecken sorgen könnte. Diese Angriffe könnten als Sprungbrett für andere Bedrohungen dienen, insbesondere für Supply-Chain-Angriffe.
Schließlich müssen Schutzmaßnahmen mehr denn je aktiv sein und in jedem Unternehmen eingeplant werden, insbesondere im Hinblick auf digitale Hygiene, Nutzungsverhalten und interne Wirtschaftsinformationen.
Die Bedrohung kann von innen kommen. Das Konzept des Zero Trust hat seinen Namen noch nie so sehr verdient wie heute.
Schutzlösungen
Angesichts eines solch gefährlichen Gegners müssen Schutzlösungen mehr denn je aktiviert sein.
Wir können nur erneut dazu raten, die richtige Einstellung zur Sicherheit an den Tag zu legen.
Dies basiert auf den fünf bewährten Säulen:
- Die Implementierung einer Multi-Faktor-Authentifizierung
- Die Absicherung von VPNs
- Die Absicherung der Cloud
- Die Segmentierung der eigenen Assets
- Sichere und zuverlässige Endgeräte, die optimal geschützt sind. Genau das bietet TEHTRIS mit seiner XDR-Technologie
Und schließlich die Verbesserung der internen Sensibilisierung für Angriffe, denn die Bedrohung kommt von überall. Lapsus$ hat den internen Weg gewählt, und man muss feststellen, dass dies funktioniert.
[1] Valery Marchive. Lapsus$ : Okta évoque une "tentative ratée" de compromission.2022 & Lapsus$ : Okta évoque une "tentative ratée" de compromission

