


Angesichts der Zunahme immer schnellerer und komplexerer Angriffe müssen Verteidiger ihre Strategien stetig weiterentwickeln, um wirksame Gegenmaßnahmen zu implementieren. Doch welche sind das? Eine mögliche Antwort liegt in Tools zur Analyse des Benutzerverhaltens.
DieEndpoint Detection & Response(EDR) und dieXDR sind Tools, die auf künstlicher Intelligenz und Verhaltensanalyse basieren.
UBA steht für „ User Behavior Analytics “, ein Konzept, das es bereits seit einigen Jahren gibt und das zum festen Repertoire von Cybersicherheitsteams gehören sollte. Doch welchen Nutzen bietet es? Warum ist es notwendig? Und wie funktioniert es genau?
Dies sind Fragen, die wir uns heute stellen und auf die wir Antworten geben möchten. Wir werden zudem untersuchen, wie sich die Verhaltensanalyse effektiv in bestehende Systeme wie SIEM oder XDR-Technologien integrieren lässt, und einige Tipps für den optimalen Einsatz dieser Tools geben.
- Wie kann UEBA Sicherheitsvorfälle erkennen, die herkömmlichen Tools entgehen?
- Welche Verhaltensweisen werden erkannt?
- Welcher Zusammenhang besteht zwischen UEBA, SIEM und EDR?
- Best Practices für den Einsatz von UEBA
- Einen ganzheitlichen Ansatz für die Cybersicherheit verfolgen
Wie kann UEBA Sicherheitsvorfälle erkennen, die herkömmlichen Tools entgehen?
DieVerhaltensanalyse ist keine neue Technik, insbesondere nicht in der Cybersicherheit. Seit einigen Jahren ist bekannt, dass sich Informationssysteme in einem ständigen Wandel befinden und dass Benutzer zu einem der komplexesten „Objekte“ werden, die es zu überwachen gilt.
Einfach ausgedrückt setzt die Verhaltensanalyse eine Reihe mehr oder weniger ausgefeilter Mechanismen ein, um Aktivitäten zu erkennen, die auf ein ungewöhnliches oder anormales Verhalten in einer bestimmten Umgebung hindeuten. Im weiteren Sinne konzentriert sich die User Behavior Analytics (UBA) spezifischer auf Benutzeraktivitäten und hilft dabei, die Fragen zu beantworten, die in klassischen Erkennungssystemen am häufigsten offen bleiben: Wer, wann und wo?
Doch schnell zeigten sich die Grenzen dieser rein benutzerzentrierten Analyse. Die für eine effektive Erkennung in der Cybersicherheit notwendige Kontextualisierung erforderte nämlich, dass auch das „Was?“ definiert werden konnte. (Das Worauf? Das Womit? Das Wovon aus?)
So entwickelte sich UBA zu UEBA (User and Entity Behavior Analytics), ein Begriff, der 2015 konkret von Gartner definiert wurde.[1] UEBA konzentriert sich auf das Verhalten von Benutzern sowie von Anwendungen. Letztere werden durch das E für „Entity“ (Entität) repräsentiert. Das „E“ bezieht sich somit auf ganz bestimmte Assets wie Cloud, Endpunkte, Netzwerke usw.
UEBA verfügt über dieselben Fähigkeiten wie UBA, doch zusätzlich zur Analyse von Benutzeraktivitäten untersucht die Engine auch die Aktivitäten dieser Entitäten, die das Benutzerverhalten beeinflussen können – und umgekehrt.
Um zu funktionieren, kann UEBA auf eine Vielzahl von Daten aus unterschiedlichsten Quellen zugreifen, wie etwa SIEM, EPP-Lösungen, NTA, System-Logs und natürlich EDR.
Die Leistungsfähigkeit einer UEBA-Analyse-Engine liegt im Erlernen von Verhaltensmustern. Im Allgemeinen nutzt UEBA Algorithmen des Machine Learning, und manchmal auch Deep Learning, um eine Verhaltenslandkarte für jedes überwachte Objekt zu erstellen. So wird eine umfassende Referenzmatrix definiert, in der jeder neue Eintrag im Vergleich zu den vorangegangenen bewertet wird.
Welche Verhaltensweisen werden erkannt?
Dabei kann es sich um die Nutzung ungewöhnlicher Endgeräte oder Befehle, Anmeldungen zu ungewöhnlichen Zeiten, zu schnelle Tippsequenzen, Versuche der Datenexfiltration, Zugriffe auf bestimmte Systemdateien, Änderungen von Benutzerrechten oder ungewöhnliche geografische Anmeldungen handeln.
Natürlich können auch komplexere Szenarien implementiert werden, um spezifischere Risiken abzudecken, die mit bestimmten Personengruppen im Unternehmen, präzisen Funktionen oder sehr kritischen Anwendungen verbunden sind.
Hier ist ein Beispiel für einen spezifischen Fall eines Erkennungsschritts:
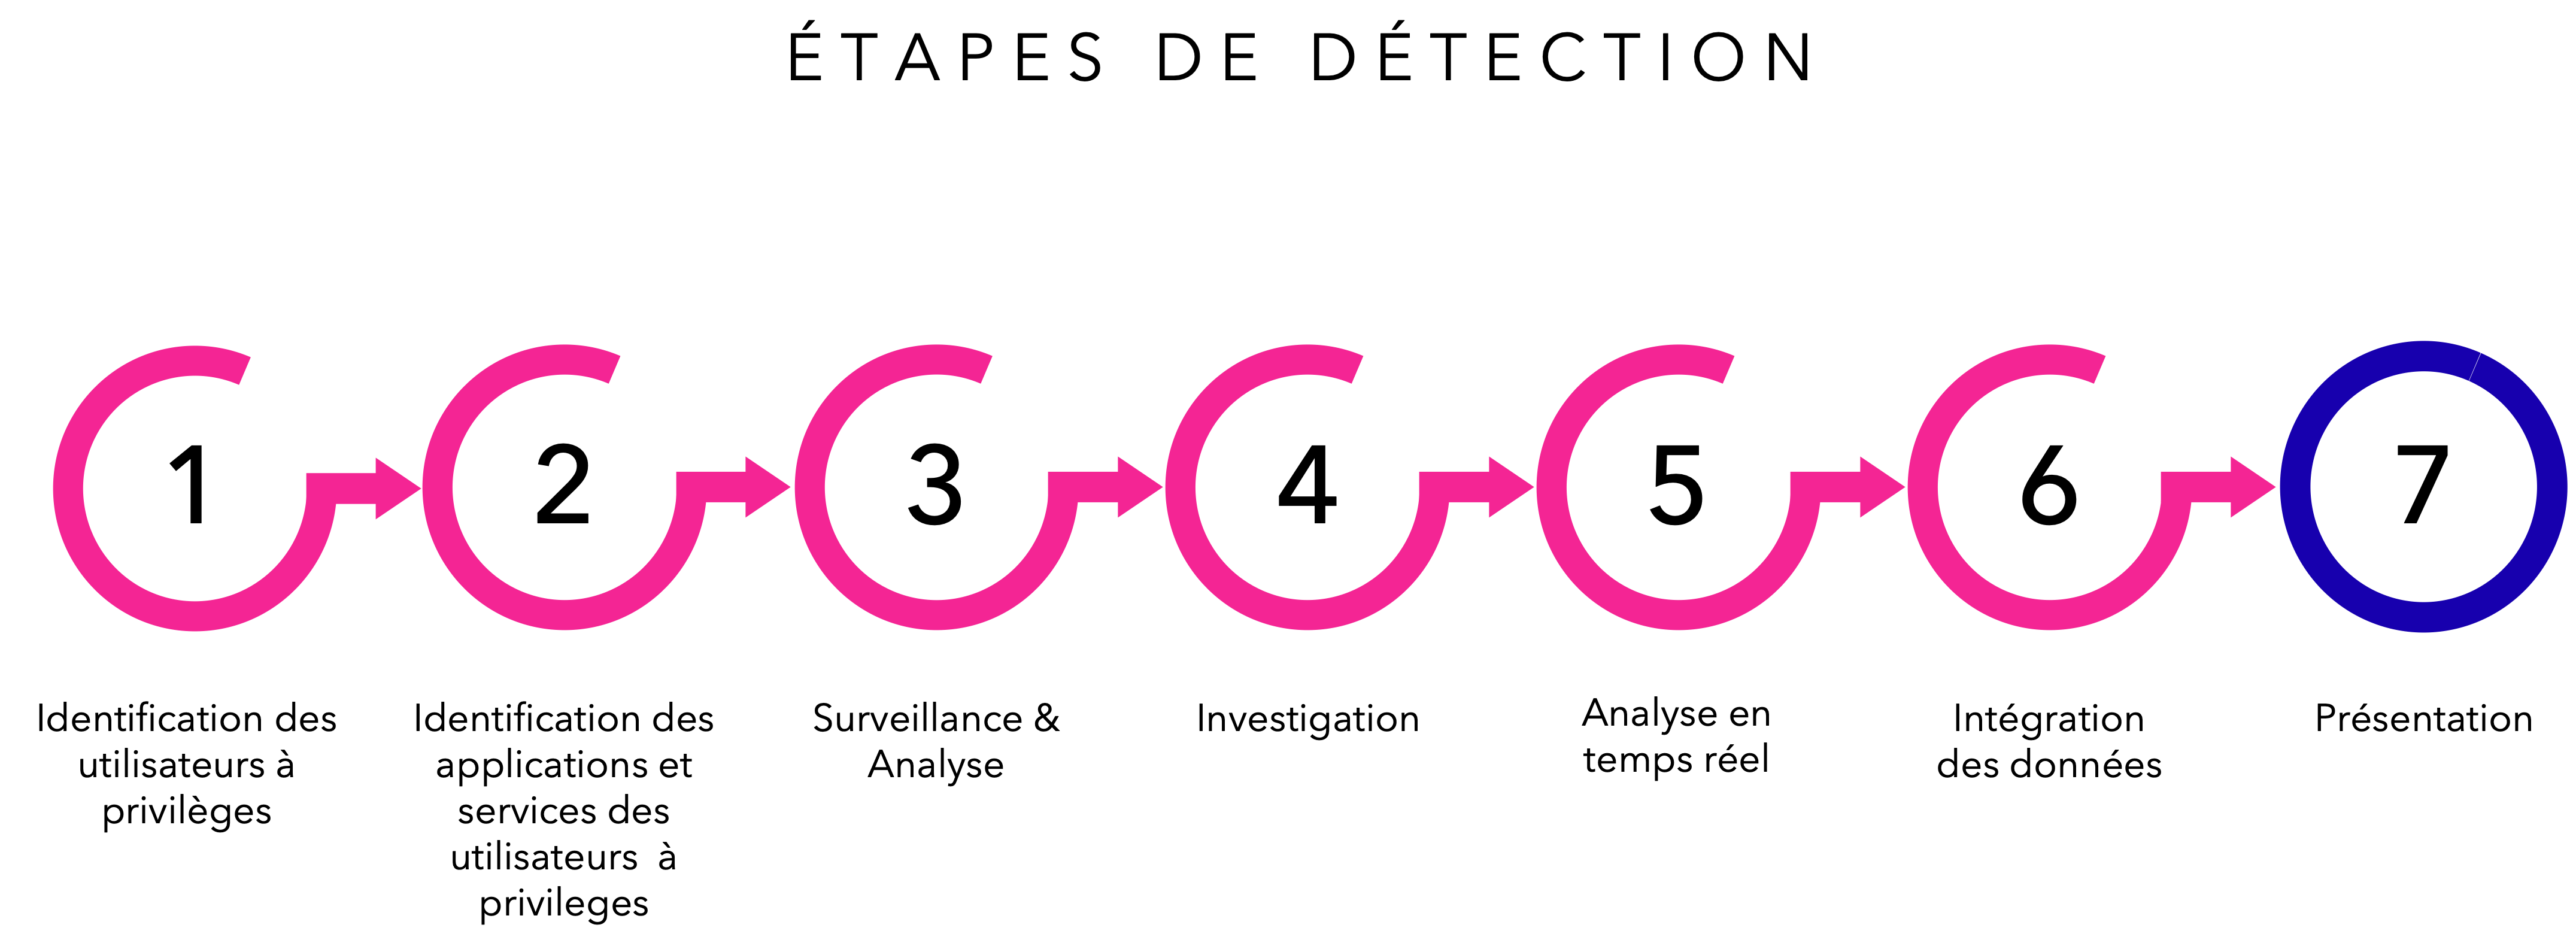
Nachfolgend sehen Sie einen allgemeineren Überblick über die Funktionsweise der Verhaltensanalyse :
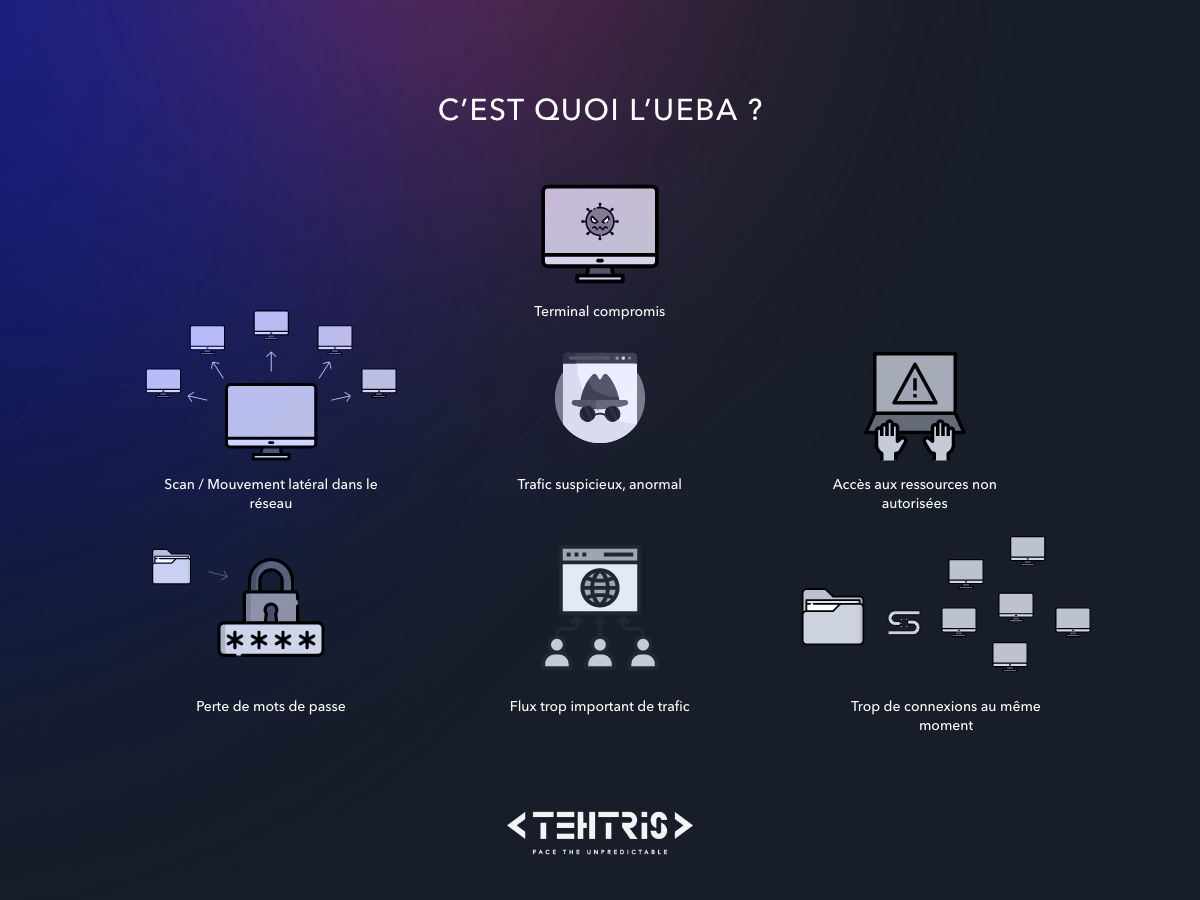
Die Verhaltensanalyse wirkt somit antizipativ, da sie es ermöglicht, eine potenzielle Bedrohung so früh wie möglich zu erkennen. Wie das obige Schema zeigt, kann sich dies sowohl auf verdächtigen Datenverkehr als auch auf eine zu hohe Anzahl von Anmeldungen usw. beziehen.
All diese Informationen ermöglichen es, zusätzliche Erkenntnisse zu gewinnen und so eine Antwort zur Risikominderung zu liefern. UEBA ist kein Abwehrmechanismus, sondern ein Prozess der Überwachung.
Welcher Zusammenhang besteht zwischen UEBA, SIEM und EDR?
Einigen EDR-Lösungen fehlt es an Kontextverständnis, was ihre Leistungsfähigkeit einschränkt. Dieser Mangel an Transparenz wird somit zu einem Hindernis für die Automatisierung und die Bearbeitung von Warnmeldungen. Das TEHTRIS EDR verfügt über ein integriertes taktisches SIEM sowie Mechanismen zur Verhaltensanalyse, die bereits in der Erkennungsphase für den nötigen Kontext sorgen. Durch die Ergänzung des EDR um Verhaltensanalysen innerhalb eines SIEM werden die Erkennungsmöglichkeiten nochmals vervielfacht.
UEBA ist mittlerweile fester Bestandteil von XDR-Technologien.
Zur Erinnerung: SIEM-Systeme sammeln und aggregieren Daten von Sicherheitstools und IT-Systemen, analysieren diese und stellen Analysten Warnmeldungen in Echtzeit bereit. Zunehmend wird hierbei die Komponente der Verhaltensanalyse hinzugefügt. Diese ermöglicht eine bessere Erkennung, indem sie die bisher vernachlässigte menschliche Dimension einbezieht. Die Integration von UEBA in das SIEM bietet einen vollständigen Überblick über die Datennutzung in einer hybriden Umgebung (sowohl auf Benutzer- als auch auf Geräteebene).
UEBA ist eine technologische Chance, die es den Verteidigern ermöglicht, sich auf ihre eigentlichen Aufgaben zu konzentrieren. Bestimmte Kontrollen erfolgen nun auf eine hyperautomatisierteWeise. Die Verhaltensanalyse hilft dabei, Fehlalarme zu eliminieren, indem sie Analysten bei der Bestimmung unterstützt, wonach gesucht werden muss, und die Frage beantwortet: Was ist normal und was nicht? Hierfür sammelt die UEBA-Engine Informationen über das erwartete Verhalten von Benutzern und Maschinen und erstellt Referenzmodelle über das SIEM, das anschließend festlegt, ob ein ungewöhnliches Verhalten eine reale Bedrohung darstellt oder nicht. UEBA kombiniert dabei maschinelles Lernen mit Regeln, um typische Profile zu erstellen.
UEBA ist eine zuverlässige Antwort, sofern sie mit Technologien kombiniert wird, die ihr Kontext liefern, wie etwa EDR, NTA usw. Hier ist ein Schema, das ein optimales Erkennungssystem darstellt:
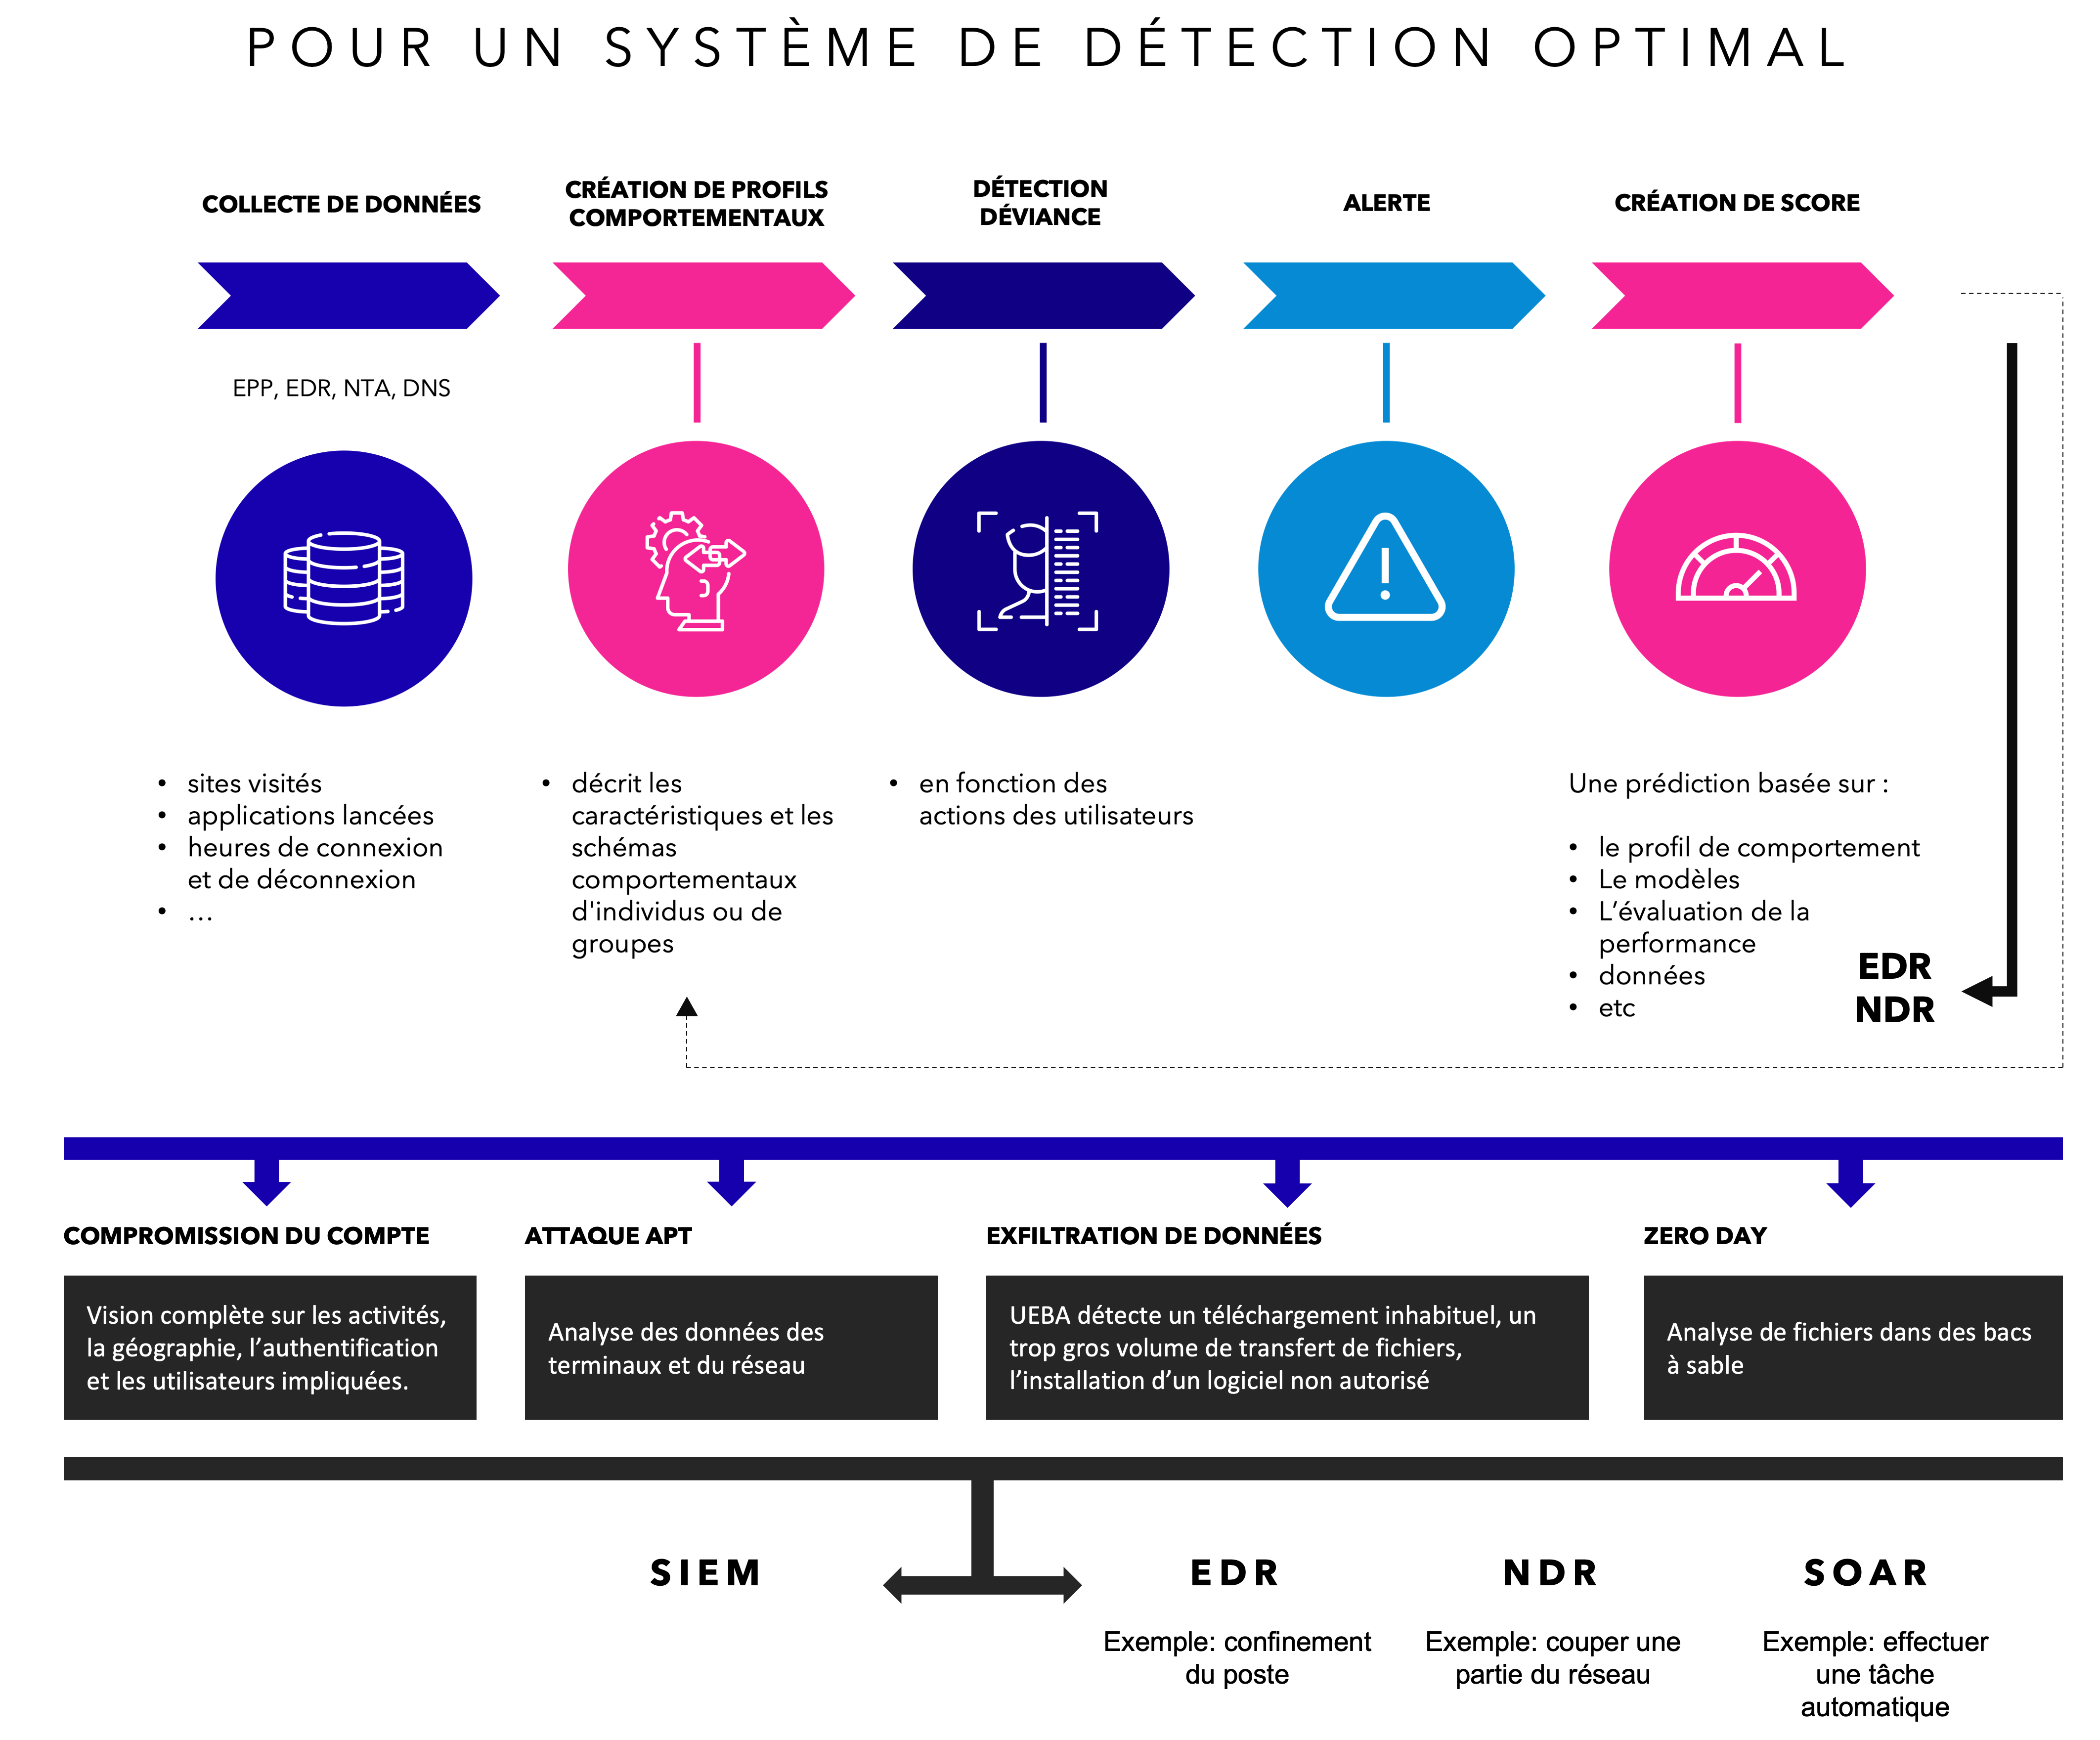
Die in eine Lösung wie die XDR -Technologie integrierte UEBA fügt eine zusätzliche Erkennungsebene gegen interne und externe Bedrohungen hinzu. Sie bietet einen Mehrwert beim Schutz von Bewegungen auf dem Endpunkt, beim Benutzer und im lokalen Netzwerkverkehr.
Die XDR-Plattform ermöglicht die Zentralisierung und Konsolidierung der Daten, die von den verschiedenen Sensoren und Sonden innerhalb eines Informationssystems erfasst werden.
Laut dem Verizon Data Breach Investigations Report 2020 dauerte es bei über 25 % der Sicherheitsverletzungen Monate oder länger, bis sie entdeckt wurden.
Es ist mittlerweile allgemein anerkannt, dass man sich nicht mehr nur auf die Überwachung technischer Basissysteme konzentrieren darf. Es ist nun notwendig, auch die Überwachung des Benutzers und seines Ökosystems einzubeziehen, da diese potenziell eine Bedrohungsquelle darstellen können.
Früherkennung und verkürzte Reaktionszeiten sind die primären Vorteile der UEBA-Technologie. Bedrohungen antizipieren und so das Risiko reduzieren.
Um jedoch so effektiv wie möglich zu sein, müssen UEBA-Algorithmen mit vielfältigen, vollständigen und vor allem zuverlässigen Daten gespeist werden. Und genau hier TEHTRIS entfaltet die TEHTRIS XDR Platform ihren vollen Wert. Alle Bausteine der Plattform kommen sowohl bei der Erfassung als auch bei der Verarbeitung, dem Scoring, der Aggregation usw. zum Einsatz. Die in unsere XDR-Plattform integrierte Verhaltensanalyse-Engine wird somit in Echtzeit mit sofort verwertbaren Daten versorgt.
Die Einführung einer UEBA-Technologie ist daher ein echter Gewinn für das Cyberabwehr-Arsenal, doch man sollte einige bewährte Verfahren beachten, damit sie auch reibungslos funktioniert.
Best Practices für den Einsatz von UEBA
Für eine optimale UEBA ist es wichtig, so nah wie möglich am Endpunkt und am Benutzer zu agieren; dies ist der Fall bei der TEHTRIS XDR Platform , die aufgrund ihrer Technologie die effizienteste und fortschrittlichste Lösung auf dem Markt ist. Sie ist in der Lage, präzise Verhaltensprofile zu erstellen und sich an jeden Kundenkontext anzupassen.
UEBA ersetzt keine anderen Sicherheitssysteme, sondern bietet einen echten Mehrwert.
Um effektiv zu sein, ist daher Folgendes erforderlich:
Anwendungsfälle definieren
Je nach Erkennungsbedarf und der damit verbundenen Risikoabdeckung konzentriert sich jedes operative Erkennungsteam auf die Identifizierung von Missbrauch privilegierter Konten, Kompromittierungen, Identitätsdiebstahl oder Betrug. Jede zu überwachende Situation stellt einen spezifischen Anwendungsfall dar, der ein oder mehrere technische Szenarien umfasst. Dies ist eine entscheidende Phase bei der Implementierung der Verhaltensanalyse. Die Algorithmen müssen „verstehen“, wo sie sich befinden, um relevant zu sein. Und diese Anwendungsfälle dürfen nicht starr sein, ganz im Gegenteil. Sie müssen entwicklungsfähig, bei Bedarf dynamisch sein und in der Lage sein, mehrere organisatorische Systeme zu berücksichtigen.
Verschiedene Analysearten kombinieren
Die Analyse sollte sich natürlich nicht nur auf privilegierte oder risikobehaftete Benutzer konzentrieren. Wie bereits erwähnt, können je nach abzudeckendem Risiko verschiedene Szenarien durchgespielt werden. Es ist dringend ratsam, diese alle zu erstellen, zu kreuzen und zu korrelieren.
Datenquellen und Verhaltensmuster festlegen
Die Wahl der zu verwendenden Daten ist von größter Bedeutung. Man muss in der Lage sein, zu definieren, wonach man sucht und wo man es findet. Dafür ist es zwingend erforderlich, die Datenquellen zu bestimmen und deren Qualität, Quantität, Häufigkeit usw. zu bewerten. Genau diese qualitative und quantitative Audit-Arbeit leistet im Vorfeld und für Sie die XDR-Plattform von TEHTRIS : Jeder ihrer Bausteine ist an der Bereitstellung sauberer, vollständiger und zuverlässiger Informationen beteiligt. Die UEBA muss diese nur noch über ihre Algorithmen nutzen, um die Erkennungsanwendungsfälle abzudecken. Es ist zwingend erforderlich, Daten aus verschiedenen Quellen zu sammeln. Die TEHTRIS XDR Platform wurde in über 100 Ländern bereitgestellt und ist mit den Sicherheitslösungen auf dem Markt kompatibel, was ihr einen weiten Spielraum verschafft und die Verarbeitung großer Aktivitätsvolumina ermöglicht.
Regelmäßige Aktualisierung
Die Algorithmen von Machine Learning müssen regelmäßig überprüft, angepasst und manchmal korrigiert werden, um nicht nur den verarbeiteten Daten bestmöglich zu entsprechen, sondern auch den ständigen Veränderungen des Informationssystems sowie dem Verhalten des Unternehmens und seiner Benutzer gerecht zu werden. Die Gesundheitskrise war ein deutliches Beispiel: Algorithmen, die nicht an die Situation angepasst wurden, nahmen die Umgebung nicht mehr korrekt wahr und führten zu Fehlalarmen. Die Aktualisierung der Szenarien, der gesammelten Daten und der Algorithmen ist daher einer der Schlüssel zum Erfolg.
Die Hyperautomatisierung der XDR-Plattform von TEHTRIS bietet auch hier diesen Vorteil. Die Relevanz ihrer Erkennungsalgorithmen ermöglicht Entscheidungen in Echtzeit.
Korrelation und Kontextualisierung verbessern
Wie wir gerade gesehen haben, ist es wichtig, regelmäßige Updates durchzuführen, da sich der Kontext und die Aktualität ändern; ebenso wird sich das Scoring weiterentwickeln. Dieses Scoring hat Auswirkungen auf die Bedrohungserkennung. Bei jeder Verhaltensabweichung fügt das System dem Risikoscore eines Benutzers oder einer Maschine etwas hinzu. Je ungewöhnlicher das Verhalten, desto höher der Risikoscore. Die Aggregation erfolgt automatisch; sobald der Score ein bestimmtes Niveau erreicht, wird der Analyst benachrichtigt und kann entsprechend handeln. Daten ohne diesen Kontext sind weitaus weniger nützlich und können zu Fehlalarmen führen.
Für weitere Details entdecken Sie die XDR-Plattform von TEHTRIS: https://tehtris.com/fr/produits/xdr-extended-detection-response/
Einen ganzheitlichen Ansatz für die Cybersicherheit verfolgen
Der ganzheitliche Sicherheitsansatz ist auch hier wieder der am besten geeignete. Man muss einerseits die Verhaltensanalyse kombinieren,unterstützt durch Machine Learning, und andererseits Automatisierung über die XDR-Technologie.
Eine effektive und reaktionsschnelle Cybersicherheitsstrategie, die sich auf die Erkennung von Angriffen in Echtzeit konzentriert, ist wichtig, doch ein solcher Ansatz allein reicht nicht aus. Es ist ebenso notwendig, in eine proaktive Lösung zu investieren, sich darauf zu konzentrieren, wie ein Angriff überhaupt möglich sein kann, und die Neutralisierung zu automatisieren. TEHTRIS arbeitet in diese Richtung und setzt seine Innovationsarbeit fort, die nach wie vor fest in unserer DNA verankert ist.
Sicherheit ist eine tägliche Herausforderung. Daher ist es für Unternehmen unerlässlich, sich auf ihre wichtigsten Vermögenswerte zu konzentrieren. Um dies zu erreichen, müssen sie einen globalen Überblick über ihre Informationssysteme und die damit verbundenen Risiken gewinnen. Dieser ganzheitliche Ansatz zur Cybersicherheit, der auf Risikomanagement basiert, erfordert eine sehr klare Definition von Erkennungs- und Antizipationsstrategien.
Dieser umfassende Ansatz beruht im Wesentlichen auf der Fähigkeit, kritische Unternehmensdaten zu identifizieren und zu klassifizieren, um Risiken und damit die Szenarien zu definieren, die zu deren Absicherung umgesetzt werden müssen. Die Einführung und Implementierung von Tools und Techniken ist dann der Schlüssel zu einer perfekten Cyberabwehr-Strategie. Genau das hat TEHTRIS bereits vor Jahren erkannt: die Entwicklung eines vollständigen und zuverlässigen Ökosystems, das in der Lage ist, alle verfügbaren Sicherheitsinformationen zu sammeln, zu analysieren und zu korrelieren, um kontextualisierte und somit sofort verwertbare Warnmeldungen zu generieren. Mit der XDR Platform verändert TEHTRIS das Paradigma der Cybersicherheit, das bis dahin auf reine Infrastrukturfragen beschränkt war.
DerDie XDR Platform von TEHTRIS berücksichtigt alle Aktivitäten des Unternehmens, von der Perimeter-Infrastruktur der Legacy-Domäne bis hin zur am weitesten entfernten Infrastruktur wie der Cloud und der Vielzahl ihrer Anwendungen.
Für weitere Details zu unseren Angeboten kontaktieren Sie uns bitte.
[1] Gartner-Avivah Litan-Market Guide for User and Entity Behavior Analytics, veröffentlicht am 22. September 2015

