


In einer kürzlich veröffentlichten Pressemitteilung,TEHTRIS kündigte das Unternehmen seine neue Partnerschaft mit Proofpoint an, um betrügerische E-Mails zu bekämpfen, insbesondere Angriffe durch „ Phishing“.
Aber was genau ist „ Phishing “ eigentlich und wie funktioniert es genau??
Wir möchten erläutern, wie und warum diese Technik auch heute noch eine echte Bedrohung darstellt und wie man sich dagegen wehren kann. Natürlich werden wir auch beschreiben, warum die TEHTRIS XDR Platform in Kombination mit der Lösung von Proofpoint hier Abhilfe schaffen kann..
Ein Rückblick auf diese Angriffstechnik, die nach wie vor erschreckend effektiv ist.
- Die gut geölten Mechanismen eines Phishing-Angriffs.
- Einige Zahlen zum Thema Phishing
- Warum sieht der „Fisch“ (immer noch) den Köder, aber nicht den Haken?
- Wie kann man sich wehren?
- Fazit
Die gut geölten Mechanismen eines Phishing-Angriffs.
Um erfolgreich zu sein, muss alles echt aussehen.
Die Technik des Phishing, also das digitale Ködern, besteht darin, das Opfer glauben zu lassen, es kommuniziere mit einem vertrauenswürdigen Dritten (Bank, Behörde, öffentliche Einrichtung usw.) und könne diesem bedenkenlos die angeforderten Informationen übermitteln. Und natürlich handelt es sich bei diesen Informationen in der Regel um persönliche Daten, die der Betrüger für einen Identitätsdiebstahl nutzen wird.
Heutzutage erhalten wir alle Hunderte von „Spam-Mails“, in denen uns ein Gewinn in der Nationallotterie oder das Erbe eines entfernten Verwandten versprochen wird.
All diese Nachrichten landen meist direkt im Ordner „Junk-Mail“, da die Systeme gelernt haben, sie zu erkennen: Rechtschreibfehler, E-Mail-Adressen aus als unsicher geltenden Ländern, fehlerhaftes Layout, falsche E-Mail-Header usw.
Dennoch landen einige dieser Phishing-Mails in unserem Posteingang, und viele (zu viele) Menschen lassen sich von den Inhalten täuschen, die sowohl technisch als auch optisch besonders professionell gestaltet sind.
Dabei handelt es sich meist um gut vorbereitete Kampagnen, bei denen die Opfer gezielt ausgewählt werden.
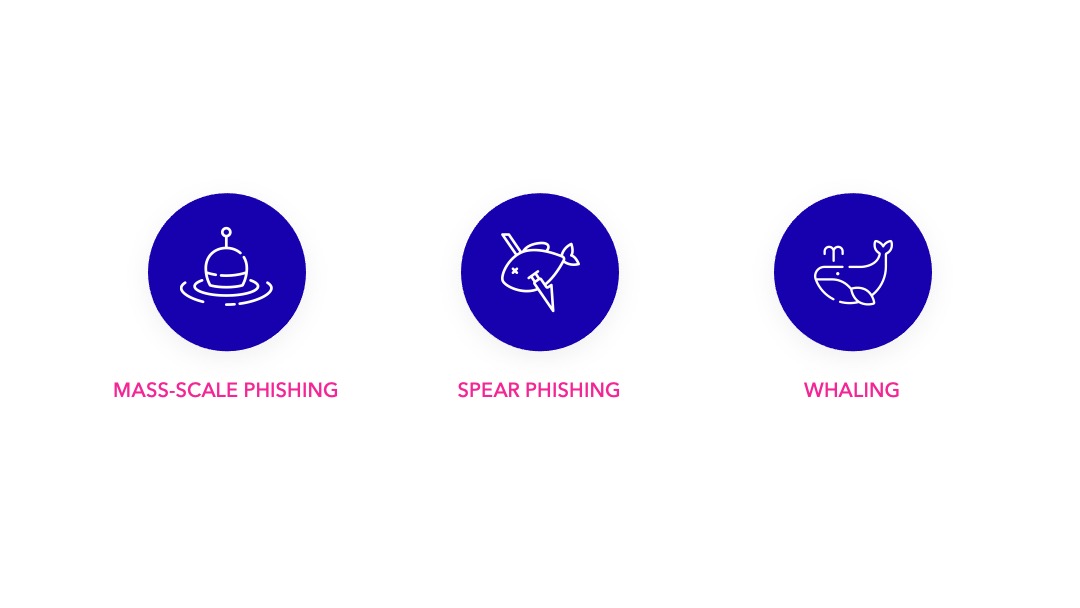
Die Angreifer arbeiten ihre Kampagnen akribisch aus und leisten echte Arbeit beim „ Screening “. Die Auswahl ihrer Ziele durchläuft eine Vielzahl von Schritten: Nutzung sozialer Netzwerke zur Identifizierung individueller Merkmale, Diebstahl von Daten, die von bestimmten Websites gesammelt wurden (Cookies sind Goldgruben für Angreifer), Infiltration von „Kundensupport“-Chatrooms zur Erlangung von Nutzerdatenbanken usw.
Bei manchen Kampagnen gehen die Angreifer sogar noch weiter. Sie versuchen, mit den Zielpersonen in Kontakt zu treten, um eine Beziehung aufzubauen und Vertrauen zu gewinnen. Man spricht dann von Angriffen durch Spear-Phishing (gezieltes Angeln) und nicht mehr von einfachem Phishing.
Schließlich gibt es noch eine letzte Technik, das sogenannte „ Whaling Whaling “. Dabei handelt es sich um eine hochspezialisierte Form des Spear-Phishings, die auf Führungskräfte in Unternehmen abzielt. Whaling-Angriffe sind äußerst komplex, akribisch vorbereitet und in der Regel verheerend in ihrer Wirkung.
Einige Zahlen zum Thema Phishing
Zahlreiche Berichte aus dem Jahr 2020 belegen die Auswirkungen von Phishing auf Unternehmen (*/**)
Ein aktueller Bericht des FBI und des Internet Crime Complaint Center (IC3) untermauert diese Statistiken. Dort ging 2020 eine Rekordzahl an Beschwerden von US-Bürgern ein. Mehr als 241.342 Opfer haben sich gemeldet, die Dunkelziffer ist weitaus höher. Laut dem siebten Jahresbericht von Proofpoint, „State of the Phish“, wird in Frankreich und Deutschland jedes zweite Unternehmen Opfer eines erfolgreichen Phishing-Angriffs.
Während Phishing für Kriminelle kostengünstig bleibt, ist es für die Opfer mit hohen Kosten verbunden.
BEC-Angriffe (Business Email Compromise), die die drei zuvor beschriebenen Methoden umfassen, kosteten US-Unternehmen im Jahr 2020 mehr als 1,8 Milliarden US-Dollar.
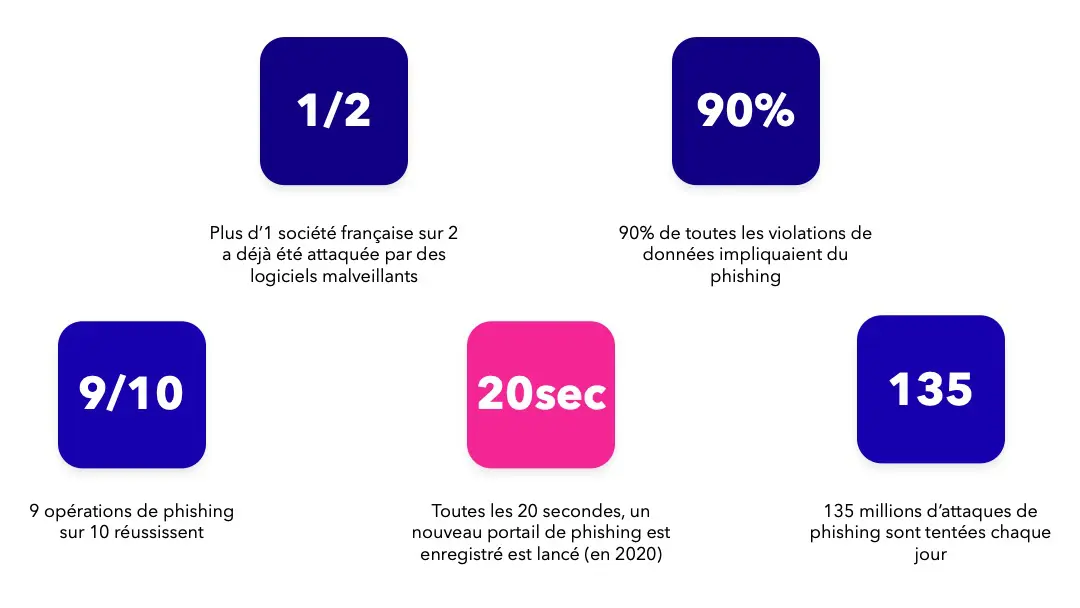
Diese Zahlen sind erschreckend, belegen aber, dass die Bedrohung auch 2021 real bleibt und Unternehmen teuer zu stehen kommt. Hinzu kommen verschärfte nationale Gesetze, die bei Verlusten personenbezogener Daten Strafzahlungen in Millionenhöhe nach sich ziehen können.
Egal was passiert, wer das Ziel ist, was erreicht werden soll oder welche Technik zum Einsatz kommt – der Angreifer nutzt immer dieselbe Schwachstelle aus: den Menschen..
Warum sieht der „Fisch“ (immer noch) den Köder, aber nicht den Haken?
Eine der Stärken von Cyberkriminellen ist ihre Organisation und die Beherrschung aller notwendigen Techniken, um ihre Ziele zu erreichen.
Es ist bekannt, dass diese Gruppierungen genau wissen, was sie wollen, und die entsprechenden Mittel einsetzen, um es zu bekommen.
Organisation ist der Schlüssel, doch sie haben auch verstanden, dass sie die Kunst der Kriegsführung beherrschen müssen.
Nicht nur den technologischen, sondern auch den psychologischen Krieg. Die psychologischen Schwachstellen ihrer Zielpersonen zu kennen und den Menschen perfekt manipulieren zu können, ist einer der Schlüssel zu ihrem Erfolg.
DasPhishing, das Spear-PhishingundWhaling sind deshalb so effektiv, weil sie Schwachstellen ausnutzen.
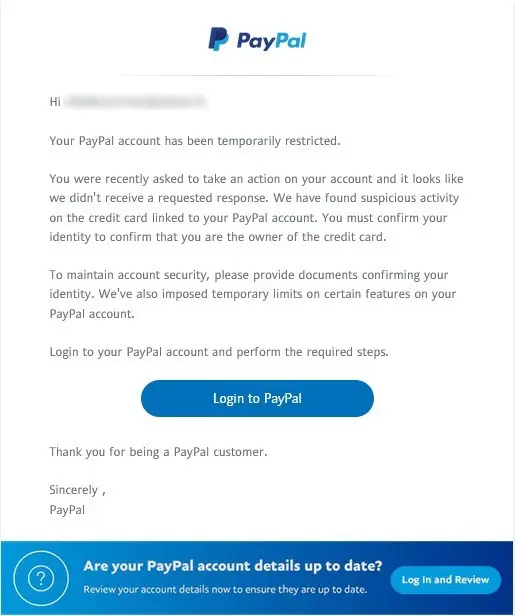
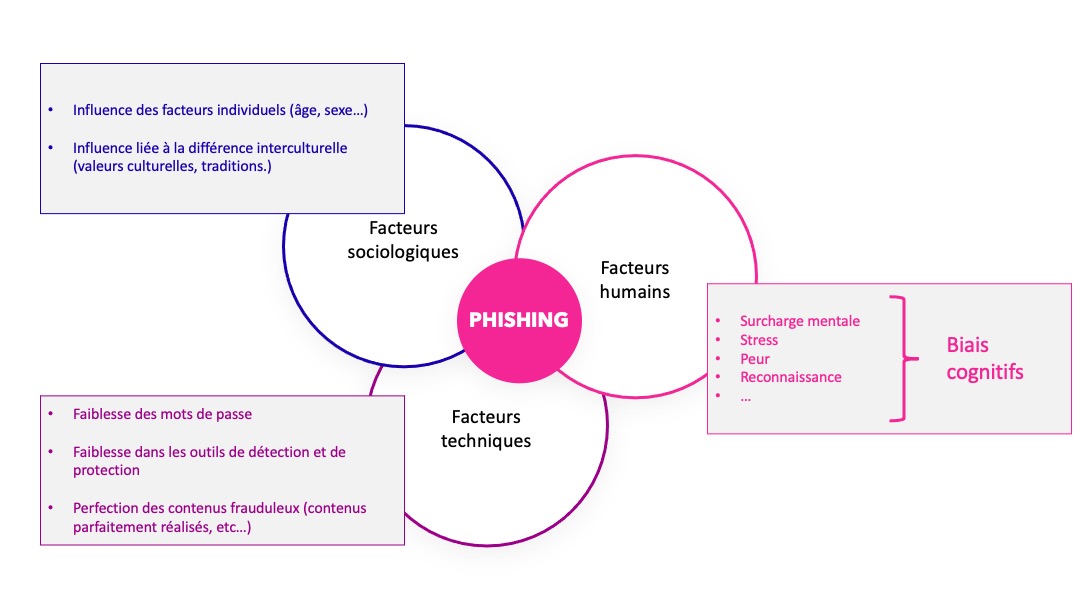
Einerseits die menschliche Schwäche… Dies ist zweifellos der komplexeste Aspekt, da er psychologische und soziale Faktoren berührt, die nur schwer zu kontrollieren und zu lenken sind. Kognitive Verzerrungen stören das rationale Denken und führen meist zu Fehlentscheidungen.
DasSocial Engineering und die daraus resultierenden Angriffe nutzen Schwachstellen bei menschlichen Entscheidungsprozessen aus, die systematisch mit kognitiven Verzerrungen verbunden sind.
Angreifer wissen, dass Menschen, denen ein Verlust droht – etwa von Daten oder Geld –, sehr schnell dazu neigen, riskantere und überstürzte Entscheidungen zu treffen.
Dies ist auf eine kognitive Verzerrung zurückzuführen, den sogenannten Framing-Effekt. Die Entscheidungsfindung einer Person wird dadurch beeinflusst, wie eine Frage gestellt wird und wer sie stellt. Wenn der Absender eine Autoritätsperson darstellt (Polizei, Bank, Vorgesetzter usw.), reagiert das Opfer aus Angst vor Konsequenzen oft vorschnell.
In Situationen mit hohem Stress oder Arbeitsüberlastung schätzen anfällige oder sensible Personen eine Situation, eine E-Mail oder eine Datei falsch ein und klicken darauf.
Es gibt über 200 solcher Verzerrungen – also ebenso viele Schwachstellen, die ein Angreifer nutzen kann, um seine Ziele zu erreichen.
Andererseits gibt es die technologische Schwäche, die es Angriffen ermöglicht, durch die Maschen eines allzu durchlässigen Sicherheitsnetzes zu schlüpfen.
Doch wie kann man sich wehren?
Wie wir gesehen haben, sind Phishing-Angriffe nach wie vor zahlreich, und ihre Anzahl nimmt stetig zu. Ihre Effektivität bleibt erschreckend hoch, und ihre Folgen sind mitunter verheerend.
Es ist jedoch möglich, sich zu wehren. Dafür muss man an zwei Fronten ansetzen: Sensibilisierung und Schutz. Die Konferenz Hack-it-In an der TEHTRIS teilnimmt, ist ein Beispiel dafür, insbesondere durch die Partnerschaft ENSEIRB-MATMECAdie zahlreiche Vorträge zu verschiedenen Themen wie Hacking, Cyber-Spionage, Cyber-Überwachung sowie zu aktuellen offensiven und defensiven Techniken anbieten.
Hier ist eine weitere Initiative, die von dem Unternehmen aus Bordeaux gefördert wird: Diesmal handelt es sich um eine Sensibilisierungskampagne für die Cyber-Welt, die von Schülern durchgeführt wurde:
Aufklärung über Wachsamkeit ist eine ständige Aufgabe, und es liegt an jedem Einzelnen, seinen Angehörigen, Kollegen und Freunden zu vermitteln, wie man erkennt, liest oder versteht, dass man Ziel eines Betrugsversuchs ist.
Der Schutz hingegen ist eine Angelegenheit für Spezialisten, da er eine Vielzahl technologischer Fachkenntnisse erfordert.
Genau deshalb haben sich TEHTRISundund PROOFPOINT zusammengeschlossen. Der Schutz vor gezielten Angriffen (Targeted Attack Protection, TAP) von Proofpoint bietet einen innovativen Ansatz zur Erkennung, Analyse und Blockierung fortschrittlicher Bedrohungen, die auf Mitarbeiter abzielen. Zudem bietet er einen einzigartigen Einblick in diese Bedrohungen und liefert TEHTRIS wertvolle Informationen für einen erstklassigen, mehrschichtigen Schutz.
Die TEHTRIS XDR-Plattform steigert die Produktivität technischer Teams durch beispiellose Erkennungs- und Reaktionsfunktionen. Sie vereint alle Komponenten in einer einzigen Plattform, um blinde Flecken im Netzwerk zu eliminieren.
Durch die Kombination der hochmodernen Technologien von TEHTRIS XDR Platform und den technischen Fähigkeiten von Proofpoint (Email Protection und Targeted Attack Protection) bieten wir unseren Kunden zwei wesentliche Vorteile:
- Eine doppelte Sichtweisesowohl auf den Arbeitsplatz als auch auf den E-Mail-Inhalt, um eine leistungsstarke Filterung und optimalen Schutz zu gewährleisten.
- Eine Hyperautomatisierung zur Verkürzung der Reaktions- und Behebungszeiten.
Diese technische Partnerschaft ermöglicht es gemeinsamen Kunden, ihre Mitarbeiter und Endgeräte vor der aktuellen Bedrohungslandschaft zu schützen. Sie bietet zusätzliche Sicherheitsvorteile und eine verbesserte Transparenz.
Fazit
Der Kampf gegen Cyberangriffeund insbesondere gegen betrügerische E-Mails ist eine komplexe, aber unverzichtbare Aufgabe. Wie wir gesehen haben, gehören Phishing und seine Varianten zu den lukrativsten Angriffsmethoden und werden nach wie vor am schlechtesten erkannt.
Durch die Bündelung ihrer Expertise und Lösungen bieten TEHTRIS und Proofpoint heute die umfassendste Lösung zur frühzeitigen und automatisierten Erkennung betrügerischer E-Mails in Europa an..
Diese Zusammenarbeit markiert den Beginn einer neuen Ära im Kampf gegen Phishing, das aufgrund seiner beeindruckenden Effektivität heute als einer der gefährlichsten Cyberangriffe gilt.

