


Eine neue Version des Ransomware-as-a-Service-Modells (RaaS) Redeemer wurde Anfang des Sommers veröffentlicht. Dieser Ransomware-Builder erlangte im Juni 2021 Bekanntheit, als sein Entwickler den Programmcode der Version 1.0 in einem Forum veröffentlichte.
Inhaltsverzeichnis
Über Redeemer 2.0
Redeemer unterscheidet sich von anderen RaaS-Angeboten dadurch, dass es kostenlos und für jeden zugänglich ist. Der Autor, Cerebrate, hat das „Produkt“ so konzipiert, dass er 20 % des Lösegelds erhält, das an einen Partner gezahlt wird, der Redeemer verwendet hat. Um den Verschlüsselungsprozess nach einer Lösegeldzahlung durch das Opfer umzukehren, benötigt der Partner eine Kombination aus dem Hauptschlüssel (bereitgestellt vom Autor, Cerebrate) und seinem eigenen privaten Schlüssel.
Redeemer ist über eine Dread-Seite im Dark Web zugänglich. Nachdem das Programm mit Administratorrechten ausgeführt wurde und die Dateien der Opfer mit der Endung .redeem verschlüsselt hat, wird eine Lösegeldforderung generiert, die eine Zahlung in der Kryptowährung Monero verlangt.
Die aktuelle Version 2.0 verfügt über eine neue grafische Benutzeroberfläche, mit der der Partner die ausführbare Ransomware-Datei und das Entschlüsselungstool erstellen kann, sowie über ein System zur Kampagnenverfolgung. Alle Anweisungen zur Verwendung sind in einer ZIP-Datei enthalten.
Erkennung von Redeemer mit der TEHTRIS XDR Platform
Da das Redeemer-Toolkit frei zugänglich ist, kann jeder – selbst mit geringen Hackerkenntnissen – durch den Einsatz der Verschlüsselung an der Erpressung teilnehmen. Dies stellt eine Bedrohung für Unternehmen dar, die nicht ausreichend geschützt sind, wie es häufig im kritischen Gesundheitssektor oder bei kleinen Unternehmen mit begrenztem Budget für Cybersicherheit der Fall ist.
Um den Anforderungen kleiner und mittlerer Unternehmen bei der Abwehr aggressiver Cyberbedrohungen gerecht zu werden, bietet TEHTRIS OPTIMUS eine 100% „Online“-Erkennung und -Schutz für Computer und Server, mit einer vereinfachten und schnellen Bereitstellung bei gleichzeitig leistungsstarker Sicherheit.
TEHTRIS OPTIMUS kombiniert EDR- (Endpoint Detection and Response) und NGAV-Funktionen (Next Generation AntiVirus), um bekannte und unbekannte Bedrohungen in Echtzeit ohne menschliches Eingreifen zu erkennen und zu neutralisieren. Diese Technologie umfasst einen einzigen Agenten mit Vorkonfigurationen, kann in kürzester Zeit bereitgestellt werden und bietet eine optimierte Benutzererfahrung.
Wie schützt TEHTRIS EDR Geräte vor einer Bedrohung wie Redeemer?
Dynamische Analyse von TEHTRIS: Cyber Threat Intelligence
Der Einsatz einer Sicherheitslösung auf allen Endgeräten – zusätzlich zur Sensibilisierung der Mitarbeiter für Cybersicherheit und der Sicherstellung aktueller Offline-Backups – ist entscheidend, um einen Ransomware-Angriff wie Redeemer zu verhindern.
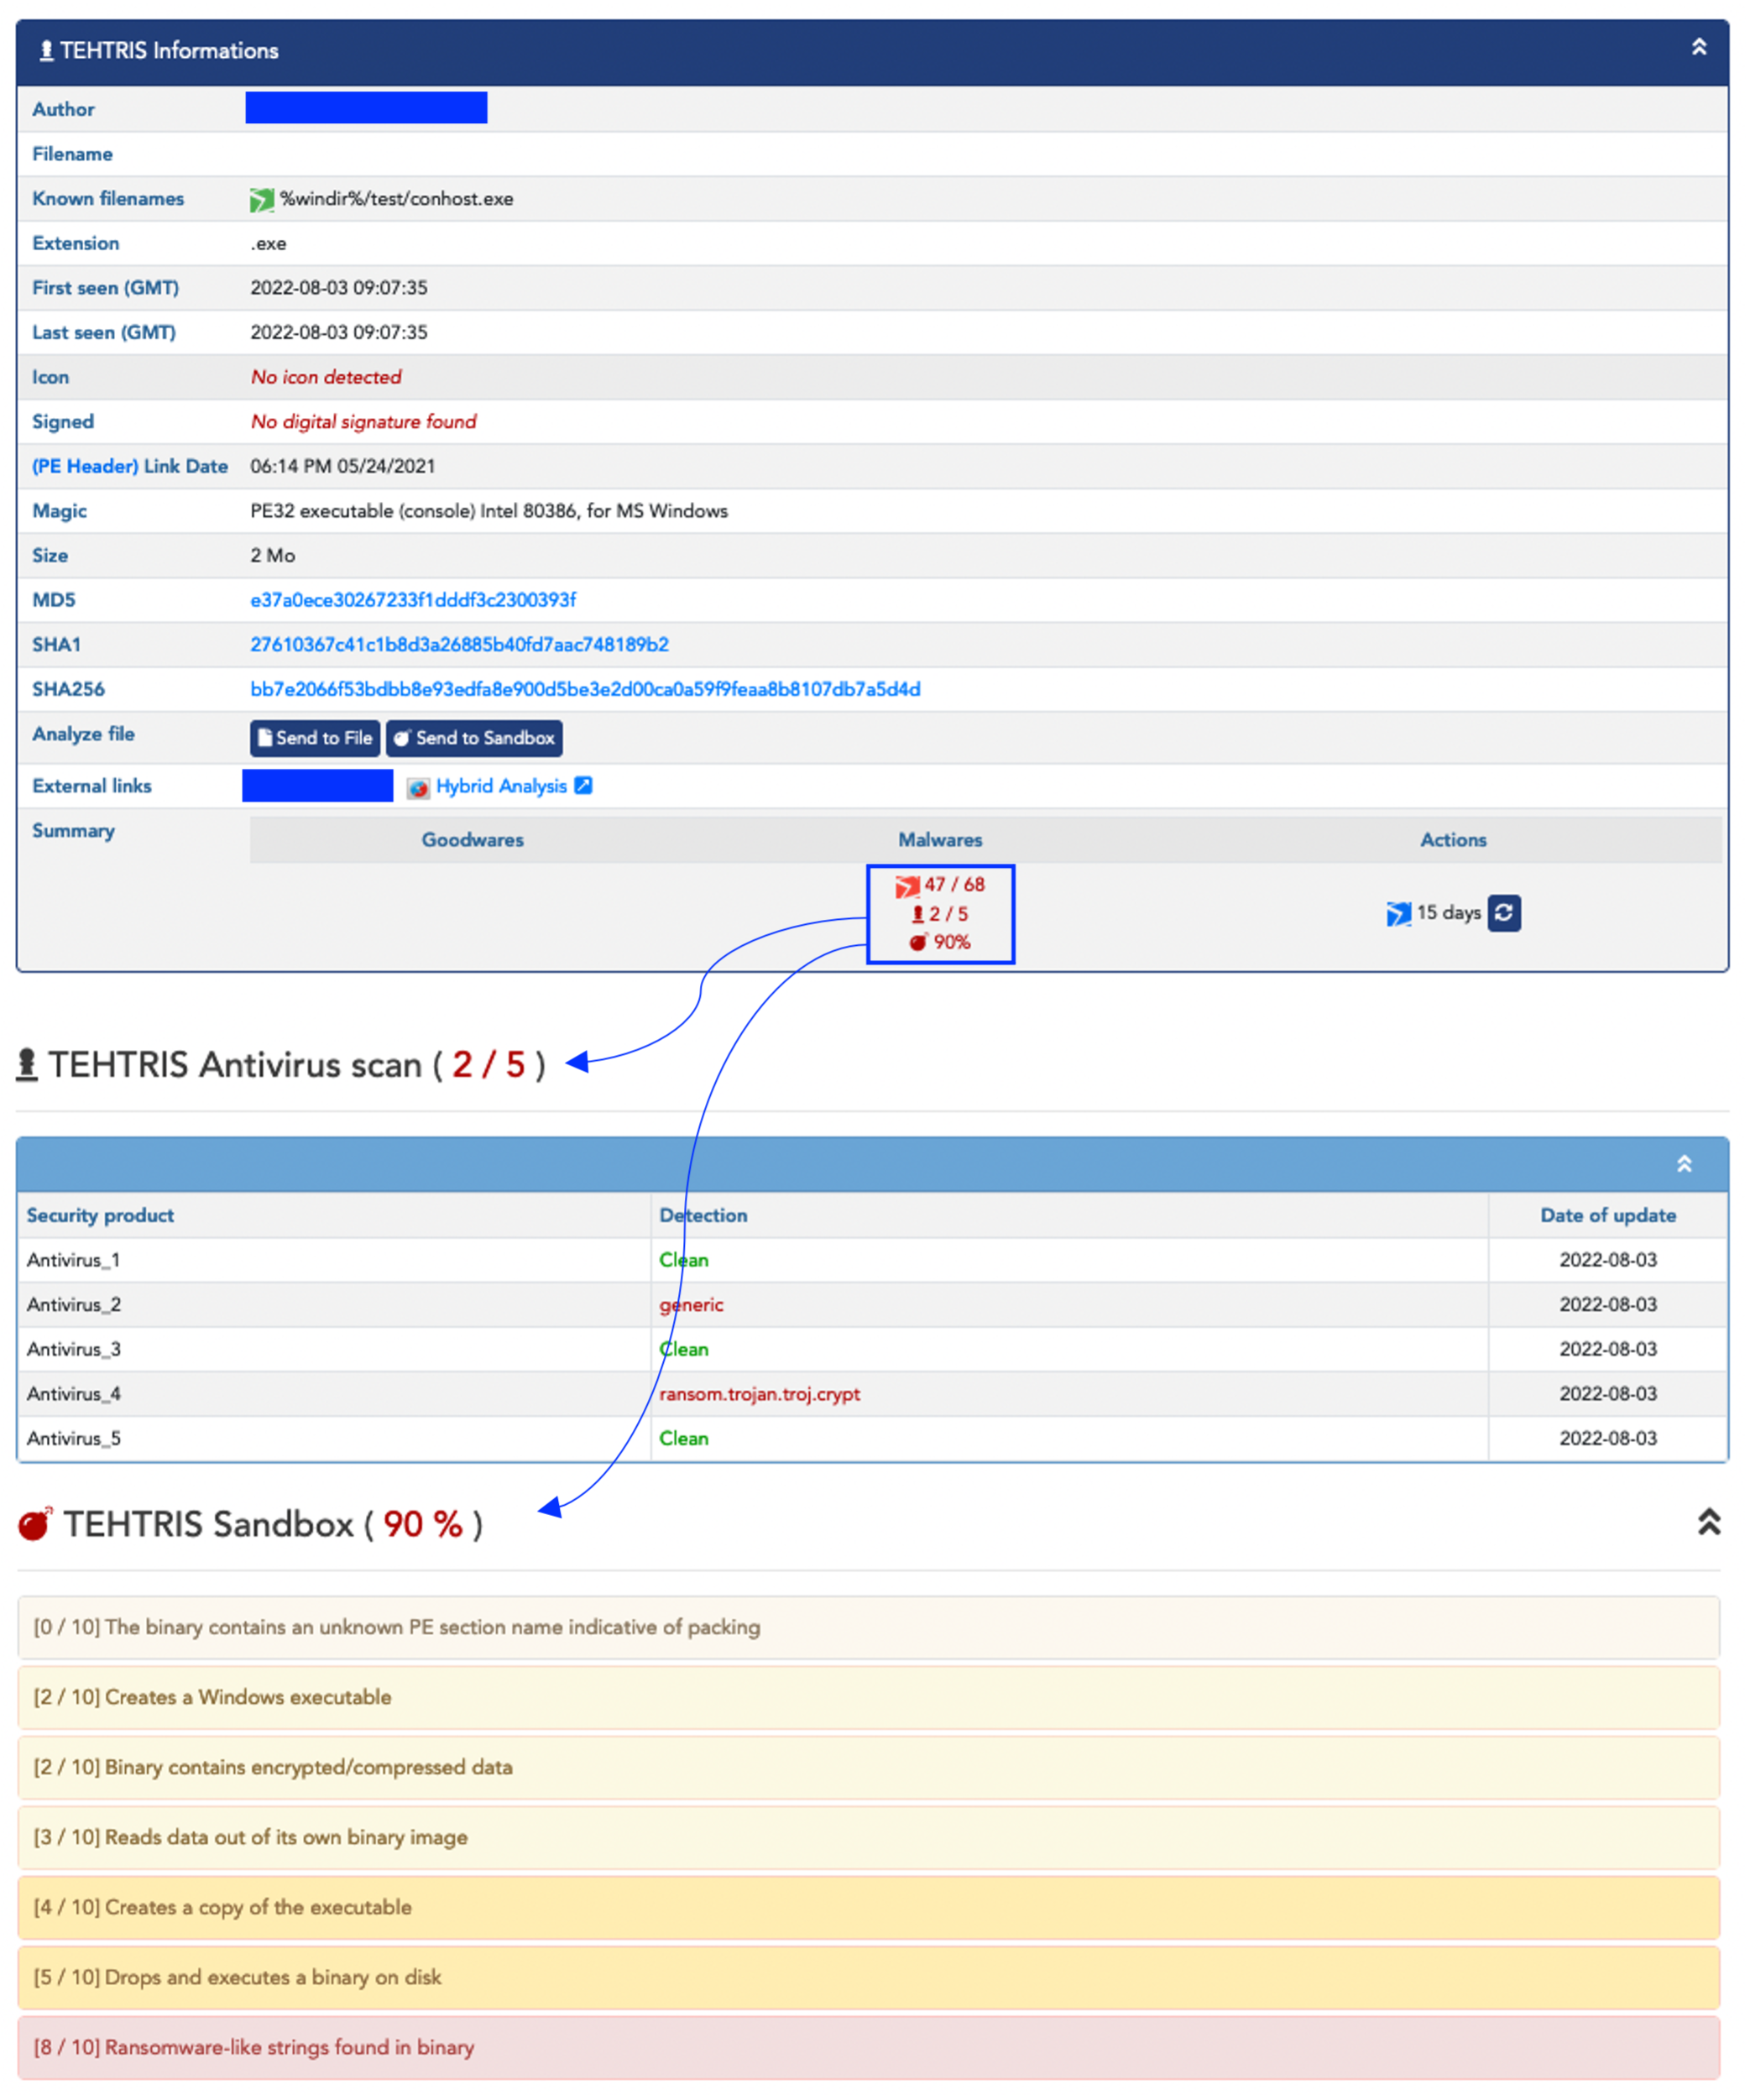
Jede Datei, die auf einem durch TEHTRIS EDR (Endpoint Detection and Response) geschützten Gerät ausgeführt wird, wird automatisch in der TEHTRIS Cyber Threat Intelligence-Datenbank analysiert.
TEHTRIS CTI ist sowohl eine Wissensdatenbank als auch ein Analysetool für Schadsoftware, das mit künstlicher Intelligenz, statischen und dynamischen Analysefunktionen sowie einer direkten und sicheren Verbindung zu einer externen Datenbank ausgestattet ist. Wenn eine Schadsoftware wie Redeemer auf einem Rechner gestartet wird, wird sie als hochgefährlich eingestuft und löst sofort einen Alarm aus (und neutralisiert den Prozess unverzüglich, wenn sich das EDR-System im Remediation-Modus befindet).
Analyse des SHA256-Hashs von Redeemer in TEHTRIS CTI
Die dynamische Analyse der TEHTRIS Sandbox ermöglichte die Erkennung mehrerer riskanter Verhaltensweisen, wie etwa die Shared-Modules-Ausführungstechnik zum Starten schädlicher Payloads (T1129 in der MITRE ATT&CK-Matrix), die Umgehung der Erkennung durch Software-Packing zur Änderung der Dateisignatur (T1027.002) und anschließende Entschlüsselung (T1140) oder die Verschleierung des Datenverkehrs zum Command-and-Control-Server (C&C), um die Erkennung zu erschweren (T1001).
Isolierung eines infizierten Rechners mit TEHTRIS SOAR
Eine weitere Schutzschicht der TEHTRIS XDR Platform ist die Implementierung eines Playbooks auf dem SOAR (Security Orchestration, Automation and Response). Da Ransomware seitliche Bewegungen nutzt, um in einem kompromittierten Netzwerk auf wertvolle Daten zuzugreifen, ermöglicht SOAR die automatische Isolierung automatische eines Geräts, um die Ausbreitung der Bedrohung im gesamten Netzwerk zu verhindern, während gleichzeitig die Ereignisse auf der infizierten Maschine dank TEHTRIS XDR überwacht werden.
Im Fall von Redeemer konnte ein maßgeschneidertes Playbook mit den folgenden Merkmalen implementiert werden – nach einer Testphase, um sicherzustellen, dass keine Fehlalarme ausgelöst werden:
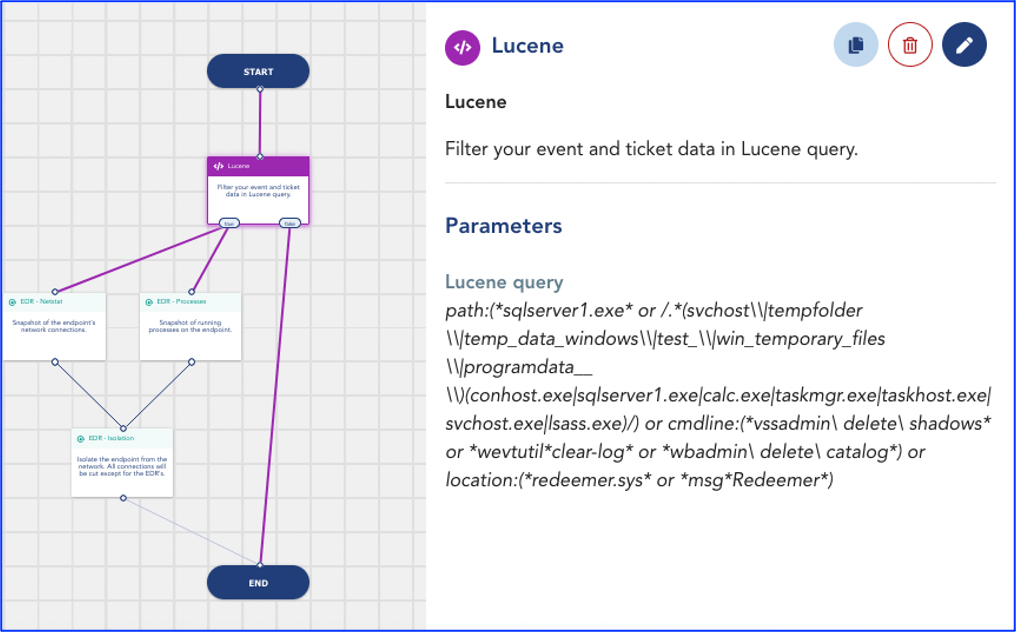
Das Szenario beginnt mit einer Lucene-Abfrage, die die Besonderheiten von Redeemer berücksichtigt (wie die Namen der Dateien und Ordner, in die sich die Malware auf dem Rechner des Opfers kopiert, sowie die Befehlszeilen, die Redeemer verwendet, um Schattenkopien, den Sicherungskatalog und Systemstatus-Backups vor der Verschlüsselung zu löschen, um eine Wiederherstellung durch das Opfer zu verhindern...). Wenn die Bedingungen der Abfrage erfüllt sind, isoliert eine automatische Aktion das Gerät vom Netzwerk, nachdem eine Zuordnung der Netzwerkverbindungen und der laufenden Prozesse des Endgeräts aufgezeichnet wurde. Die Ergebnisse sind dann im Reiter „Alerts and Events“ verfügbar.
Diese Indikatoren helfen dabei, Informationen für die Untersuchung des Vorfalls zu sammeln.
Wie schon bei Redeemer 1.0 kündigte der Autor an, dass die Version 2.0 „Open Source“ gehen werde, falls er „das Interesse verlieren“ sollte, was neue Möglichkeiten für weniger qualifizierte Cyberkriminelle schaffen würde.
Es ist entscheidend, solche Angriffe vorherzusehen: Regelmäßige Offline-Backups, die Aktualisierung von Systemen und der Einsatz von Cybersicherheitslösungen sind zwingende Maßnahmen, um sich vor RaaS-Operationen zu schützen.
TEHTRIS schützt Ihr Unternehmen vor bekannten und unbekannten Bedrohungen, indem Ransomware und Zero-Day-Angriffe automatisch und in Echtzeit neutralisiert werden. Unsere Lösungen sind modular aufgebaut und können einzeln oder als Suite innerhalb der Plattform eingesetzt werden: TEHTRIS XDR.
https://www.bleepingcomputer.com/news/security/new-redeemer-ransomware-version-promoted-on-hacker-forums/ (21.07.22)
https://blog.cyble.com/2022/07/20/redeemer-ransomware-back-action/ (20.07.22)
TEHTRIS Threat Research wöchentlicher Feed für Kunden (05.08.22)

