


Der Gesundheitssektor ist in letzter Zeit vermehrt Ziel von Angriffen. Diese Anfälligkeit ist auf eine beispiellose Modernisierung zurückzuführen. Dieser erzwungene Wandel muss die Integration digitaler Technologien, vernetzter Geräte, die Einführung von 5G, Robotik usw. berücksichtigen. Meist erfolgte diese Integration jedoch überhastet und ohne Sicherheitskonzept. Cyberkriminelle haben darin einen idealen Weg zu wertvollen Daten gesehen: medizinische Informationen, Sozialversicherungsnummern, Adressen, Krankengeschichten von Patienten und Gesundheitsfachkräften...
Bisher war der Sektor das Sorgenkind der Digitalisierung, doch heute befindet er sich in einem umfassenden digitalen Wandel. Die Digitalisierung der Patientenversorgung und die Pandemie haben einen reibungslosen Übergang erschwert, und Cyberkriminelle haben die Dringlichkeit der Situation ausgenutzt, um dieses leichte Ziel anzugreifen.
Werfen wir einen Blick auf die Herausforderungen und Bedrohungen, denen dieser Sektor gegenübersteht..
- Was sind die Prioritäten?
- Was sind die Bedrohungen?
- Schutz unserer Gesundheitsinfrastrukturen mit TEHTRIS
Gesundheitswesen und Cyberangriffe: Was sind die Prioritäten?
Seit 2021 wird jede Woche eine Gesundheitseinrichtung Opfer eines Cyberangriffs.
Olivier Véran – Gesundheitsminister
Warum ist das Gesundheitswesen Ziel von Cyberangriffen? Die Anfälligkeit der IT-Systeme in diesem Sektor, knappe Budgets, mangelndes Bewusstsein und Zeitmangel erklären diesen boomenden kriminellen Markt.
Budgetpriorisierung
Die jüngsten sozialen Bewegungen und die Pandemie haben den offensichtlichen Finanzierungsmangel im Gesundheitswesen deutlich gemacht. Die allgemein zugewiesenen Budgets, insbesondere für Cybersicherheit, sind nach wie vor unzureichend.
Ein Cyberangriff würde die ohnehin schon komplexe Situation in manchen Krankenhäusern nur noch weiter verschärfen. Diese Einrichtungen dürfen nicht stillstehen, denn jede Sekunde kann für einen Patienten lebenswichtig sein. Cyberkriminelle sind sich dessen bewusst und wissen, dass dies zusätzlichen Druck erzeugt, um Krankenhäuser zur Zahlung von Lösegeldern zu bewegen.
Darüber hinaus verwaltet jedes Krankenhaus seine Cybersicherheit anders, was zu einer uneinheitlichen Struktur führt. Die Mittel sowie die angewandten Sicherheitsrichtlinien unterscheiden sich stark. Es besteht ein dringender Bedarf an Harmonisierung. Die französische Regierung beabsichtigt, hier Abhilfe zu schaffen, indem sie ein Budget von 2 Milliarden Euro für die Digitalisierung bereitstellt, um das Defizit auszugleichen. Der Hauptschwerpunkt liegt dabei auf der „Unterstützung bei der Einführung von Cybersicherheitsmaßnahmen durch kleine und mittlere Einrichtungen, einschließlich Krankenhäusern und Gebietskörperschaften, der Stärkung der Ausbildung sowie der Verdoppelung der Arbeitsplätze in diesem Sektor bis 2025“ (E. MACRON).
Zu diesem Defizit kommt das Fehlen oder die Unzulänglichkeit von Budgets für Personalressourcen, insbesondere für sogenannte „Support“-Funktionen, hinzu. Dabei ist es wichtig, über Experten zu verfügen, die sich speziell auf das Fachgebiet der Cybersicherheit konzentrieren. Doch solche Talente sind teuer, und der Fachkräftemangel erschwert die Situation zusätzlich.
Notwendigkeit der beschleunigten Weiterbildung
Cyberangreifer zielen in erster Linie auf die menschliche Schwachstelle ab, und der Gesundheitssektor bildet da keine Ausnahme. Laut einer Umfrage unseres Partners Proofpoint[1] „betrachten 58 % der CISOs den menschlichen Faktor als ihre größte Cyber-Schwachstelle“. Der Gesundheitssektor gehört zu den am stärksten gefährdeten Bereichen, und dennoch sind seine Akteure, die als Hüter der Daten fungieren, manchmal am wenigsten geschult.
Die sogenannten VAPs („Very Attacked People“), die in diesem Sektor ins Visier genommen werden, sind: ehemalige Studenten, Professoren an Universitätskliniken, Finanzabteilungen von Krankenversicherern, klinisches Personal, Führungskräfte und Direktoren. Es ist wichtig, dass sich diese Zielgruppe ihrer Rolle beim Schutz von Daten bewusst wird, was durch eine Sensibilisierung erreicht werden muss, auf die wir später noch eingehen werden.
Zeitliche Anforderungen
Es besteht kein Zweifel, dass Dringlichkeit in diesem Sektor eine Konstante ist. Die Covid-Krise hat diesen Ausnahmezustand, das Arbeiten unter Druck und den Zeitmangel verdeutlicht. Das Personal muss schnell und richtig reagieren. Doch in Notsituationen ist der Mensch nicht in der Lage, die richtigen Entscheidungen zu treffen – auch das wissen Cyberkriminelle, und das medizinische Personal wird zum Opfer.
Ökologische Transformation
Die Gesundheitsdienste befinden sich in einem Prozess der technologischen Transformation. Technologie bedeutet auch Sicherheit. Die IT-Struktur dieser Einrichtungen ist jedoch meist veraltet und entspricht nicht den aktuellen Normen oder Sicherheitsanforderungen, was sie zu einem Eldorado für Sicherheitslücken macht, die von Kriminellen ausgenutzt werden.
Was die IoT-Gerätebetrifft, so „machen IV-Pumpen (intravenöse Pumpen) 38 % des IoT-Fußabdrucks eines Krankenhauses aus und (...) 73 % dieser Pumpen weisen mindestens eine Schwachstelle auf“. Die Aktualisierung der Geräte ist entscheidend, und alle sollten sich in einem isolierten Netzwerk befinden. Laut einer Studie von Cynerio[2]weisen 53 % der IoT-Geräte Cybersicherheitsrisiken auf, da sie auf veralteten Windows- oder Linux-Versionen laufen, die keine Updates erhalten haben. Diese vernetzten medizinischen Geräte erfordern erhöhte Aufmerksamkeit. Es stellt sich natürlich die Frage, was passieren würde, wenn morgen ein Operationsroboter unter die Kontrolle eines Angreifers geriete.
Die Erweiterung der Angriffsfläche spielt ebenfalls eine wichtige Rolle bei der Zunahme der Risiken. Wir haben gerade die Auswirkungen von IoT gesehen, aber auch die gesundheitsbezogenen Dienste haben sich vervielfacht: die Entwicklung von Telemedizin, Fernüberwachung, Terminbuchungsplattformen oder auch Chatbots... und nicht zu vergessen die Leistungen von Drittanbietern.
Die Komplexität der Lieferkette in diesem Sektor schafft neue Perspektiven für Cyberkriminelle auf der Suche nach Schwachstellen. Tatsächlich sind externe Organisationen, medizinische Analyselabore, Sozialversicherungsträger, Abrechnungs- und Versicherungsdienste – all diese Ökosysteme miteinander verbunden und vergrößern den Angriffsperimeter. Die gesamte Kette muss durchgängig gesichert werden, was eine echte Herausforderung darstellt.
Die Komplexität der Infrastruktur spielt ebenfalls eine Rolle. Tatsächlich fordern die Hersteller bestimmter Softwarelösungen im Gesundheitswesen dazu auf, keine Antivirenprogramme zu installieren oder diese zu deaktivieren, da sie andernfalls die Wartung nicht gewährleisten können. Ein solches riskantes Verhalten begünstigt leider Cyberangriffe.
Schließlich stellt die Schwierigkeit, sämtliche vernetzten Geräte zu erfassen, eine zusätzliche Herausforderung dar, der sich TEHTRIS sehr wohl bewusst ist. Aus diesem Grund bieten unsere Lösungen IT-Leitern eine neue Form der Transparenz und ermöglichen es, die Angriffsfläche zu verringern.
Die Anhäufung dieser Defizite in Verbindung mit all den neuen Technologien und Umgebungen macht die IT-Infrastrukturen komplexer und schwächt die Sicherheit in diesem Sektor.
Gesundheitswesen und Cyberangriffe: Was sind die Bedrohungen?
Phishing
Angriffe durch Phishing sind sehr häufig, insbesondere im Gesundheitssektor, und die Pandemie hat die Situation nicht verbessert. Im Mai 2020 entdeckten Sicherheitsforscher „mehr als 300 Kampagnen mit Bezug zum Thema COVID-19, die online verbreitet wurden“[1]. Das Ziel ist es, den Betrieb der Einrichtungen zu stören und Daten zu stehlen. Cyberkriminelle passen sich dem aktuellen Zeitgeschehen an. So wurden zahlreiche Websites von Gesundheitsorganisationen nachgeahmt, darunter Nichtregierungsorganisationen (NGOs), die Weltgesundheitsorganisation (WHO), der Internal Revenue Service (IRS), die Centers for Disease Control (CDC) und viele mehr.
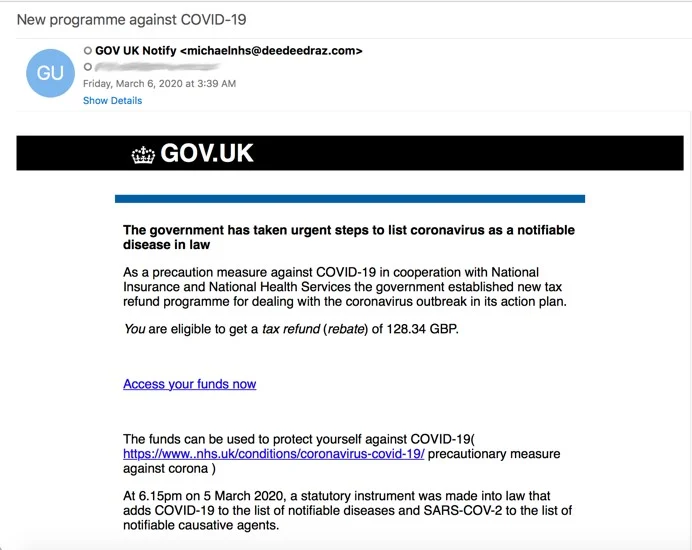
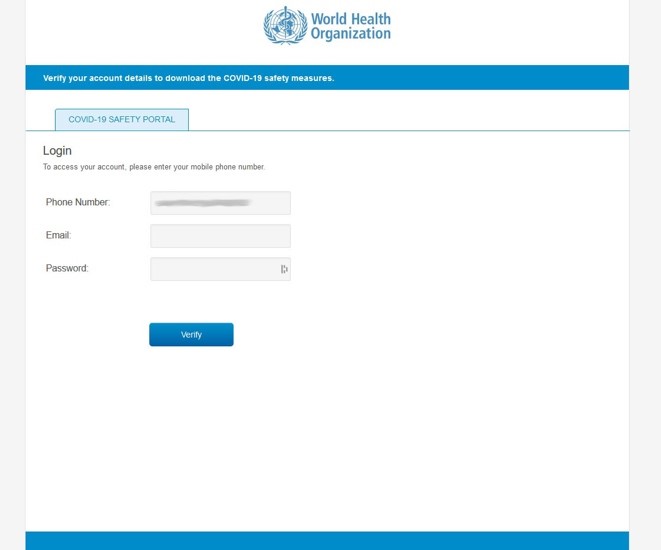
Diese Angriffe sind äußerst effektiv, besonders in diesem Umfeld, das unter Zeitdruck steht und in dem Manipulation leichtfällt. Diese Social-Engineering-Angriffe zielen darauf ab, die zunehmend gestressten und weniger aufmerksamen Nutzer (Pflegepersonal, Ärzte, Vertrauenspersonen usw.) zu täuschen, um an Informationen, Geld oder Zugriff auf das Informationssystem zu gelangen.
Das Universitätsklinikum Montpellier wurde im März 2019 Opfer von Phishing. Insgesamt waren mehr als 649 Computer betroffen. Glücklicherweise wurde das WLAN-Netzwerk nicht infiziert, sodass das Pflegepersonal die medizinische Versorgung fortsetzen konnte.
DNS-Angriffe (Domain Name System) gehören neben Phishing zu den häufigsten Angriffen in diesem Sektor. Bei TEHTRIS ist unser DNS FW eine Sicherheitslösung, die DNS-Auflösungsanfragen sammelt und analysiert, um Anfragen im Zusammenhang mit verdächtigen oder bösartigen Domains zu blockieren oder umzuleiten.
So schützt es Sie vor externen und internen Bedrohungen.
Ransomware
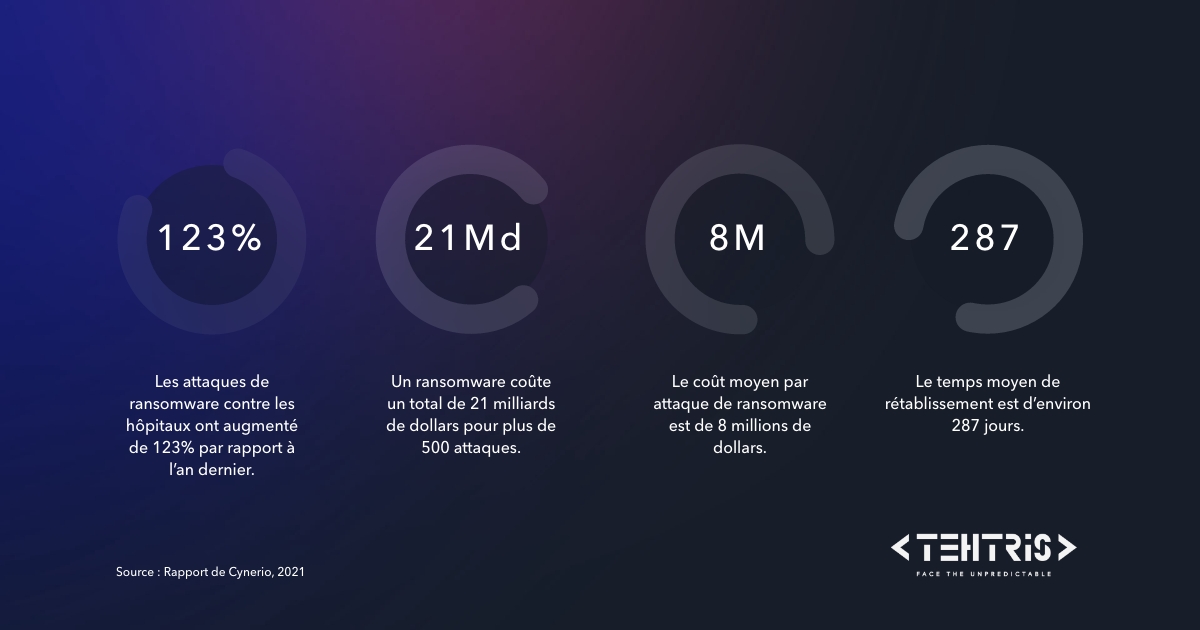
Eine der häufigsten Bedrohungen für Gesundheitsorganisationen wie Krankenhäuser ist Ransomware.
Im Falle eines Angriffs sind alle lebenswichtigen Systeme kompromittiert: vom Informationssystem über die Kommunikationssysteme bis hin zu medizinischen Geräten wie Scannern, MRT-Geräten, Infusionspumpen usw. Das gesamte System wird innerhalb von Sekunden lahmgelegt, und das Leben der Patienten steht auf dem Spiel. Dies war insbesondere der Fall in Deutschland, wo eine Patientin im September 2020 verstarb, nachdem eine Notoperation aufgrund eines Ransomware-Angriffs nicht durchgeführt werden konnte.
Wir alle haben noch den Angriff Wannacry im Kopf, der das britische öffentliche Gesundheitssystem schwer getroffen hat. Auch Frankreich ist betroffen, wie die Beispiele des Krankenhauses von Villefranche-sur-Saôneund des Krankenhauses von Daxzeigen, die im Februar 2021 leider eine solche Situation durchlebten und durch einen Cyberangriff lahmgelegt wurden. Das Krankenhaus von Saint-Gaudens musste im April 2021 infolge einer Ransomware seine IT-Dienste einstellen; die Liste der Opfer ist lang, und es gibt zahlreiche weitere Beispiele.
Nicht nur Krankenhäuser sind Opfer, sondern auch Patienten, wie ein Fall in Finnlandbelegt. Im Oktober 2020 wurde das Unternehmen Vastaamo, das 25 Psychotherapiezentren betreibt, Opfer eines Datendiebstahls, bei dem Patientenakten gestohlen und unter Erpressungsdruck veröffentlicht wurden. Die Patienten hatten tatsächlich E-Mails erhalten, in denen 200 Euro in Bitcoin gefordert wurden, um die Verbreitung der Daten zu verhindern.
Datendiebstahl
Die Schwachstellen in der IT-Infrastruktur erklären den Anstieg der Angriffe, doch ein weiterer für Kriminelle attraktiver Faktor darf nicht vergessen werden: der Wert der Daten. Krankenhäuser verwalten Informationen, die für Angreifer von großem Interesse sind. Sie verfügen über sensible Daten wie persönliche Informationen, Sozialversicherungsnummern, geistiges Eigentum, Forschungsdokumente, Zugangsdaten usw. Cyberkriminelle sind begierig auf diese Daten, da sie Industriespionage befeuern und den Weiterverkauf an Versicherungsgesellschaften oder auf dem Darknet-Markt ermöglichen.
Eine Krankenakte kann auf dem Schwarzmarkt bis zu 350 $ wert sein – das ist 50-mal mehr als ein Bankdatensatz und 2,5-mal mehr als der weltweite Durchschnitt anderer Dokumente.[4]
Im März 2020 erlitt die Assistance Publique Hôpitaux de Paris (APHP) einen Angriff: Die Daten von 1,4 Millionen Menschen, die einen Covid-19-Test durchführen ließen, wurden kompromittiert. Zu diesen Daten gehörten: Vor- und Nachnamen, Geburtsdatum, Geschlecht, Sozialversicherungsnummer, Postanschrift, E-Mail-Adresse oder Telefonnummer sowie das Testergebnis.
DDoS-Angriffe
DDoS-Angriffe sind ebenso verheerend wie Ransomware. Tatsächlich kann ein Dienstausfall, selbst für eine begrenzte Zeit, schreckliche Folgen haben, insbesondere für chirurgische Abteilungen. Einige Krankenhäuser, die Opfer eines solchen Angriffs wurden, mussten ihre Patienten notfallmäßig verlegen. Dies war der Fall beim Universitätsklinikum Brünn, in der Tschechischen Republik im Jahr 2020. Das Krankenhaus war gezwungen, während des Vorfalls sein gesamtes IT-Netzwerk abzuschalten.
DDoS-Angriffe in diesem Bereich sind in der Regel gezielt und dienen dazu, einen zweiten Angriff zu verschleiern. Daher ist Wachsamkeit geboten. Ebenso können die Computer eines Anbieters, wenn sie kompromittiert wurden, Teil eines Botnetzes sein; auch hier ist Vorsicht geboten, da die Leistung des Dienstes im lokalen Netzwerk dadurch beeinträchtigt wird.
Schutz unserer Gesundheitsinfrastrukturen mit TEHTRIS
Der Gesundheitssektor benötigt, ebenso wie industrielle Systeme, spezifische Cybersicherheitslösungen. Wie wir gesehen haben, ist das Einspielen von Patches für IoT-Geräte aus verschiedenen Gründen komplex: einerseits aufgrund ihrer Herkunft – es kann sich um proprietäre Software handeln oder um Produkte verschiedener Anbieter – und andererseits aufgrund der „Produktionsanforderungen“, bei denen Menschenleben auf dem Spiel stehen. Jeder Produktionsstopp für Patch-Arbeiten ist undenkbar. Die Technologie muss sich an diese Netzwerke anpassen.
TEHTRIS hat dies erkannt und bietet maßgeschneiderte Sicherheitslösungen an. Wir sichern bereits einige Krankenhäuser in Europa sowie öffentliche Einrichtungen im Gesundheitswesen ab. Zudem verfügen wir seit der Gründung des Unternehmens über Erfahrung im industriellen Umfeld und im Bereich OT. Wir sind daher in der Lage, die Anforderungen dieses spezifischen Sektors bestmöglich zu erfüllen.
Die Lösung TEHTRIS XDR ermöglicht diese Anpassung.
- Unser EDR ist eine ideale Lösung, da diese Technologie sowohl zur reinen Erkennung als auch zur aktiven Bereinigung eingesetzt werden kann. Die Lösung ist modular aufgebaut und lässt sich je nach Kritikalität der Geräte – wie Server, Computer, Drucker oder Telefone – individuell konfigurieren. Sie bietet volle Transparenz über alle potenziellen Bedrohungen: Ransomware kann automatisch unschädlich gemacht und Eindringversuche erkannt werden. Bei spezifischen Bedrohungen sind wir in der Lage, den Schutz durch IoCs gezielt zu verstärken. Zudem ermöglichen alle EDR-Module eine durchgängige Verwaltung über die gesamte Kette hinweg (z. B. Updates über das Audit-Modul, Erkennung von Shadow IT usw.).
- Unser SIEM überwacht die betrieblichen Aktivitäten und hilft dabei, ungewöhnliche Vorgänge zu identifizieren. Unsere hyperautomatisierten Lösungen, die ohne menschliches Eingreifen funktionieren, sind ein Garant für Effizienz in bereits stark belasteten Teams. Unser Angebot umfasst einen asset-basierten Schutz sowie eine Bereinigung mittels maschinellem Lernen – und das alles, ohne den Gesundheitsbetrieb, die Patientenaufnahme oder die Pflege zu beeinträchtigen. Unsere Lösung passt sich Ihrer Infrastruktur an.
- TEHTRIS Deceptive Response, unser Honeypot, ermöglicht die Erkennung bösartiger Aktivitäten in einem Subnetz, wie beispielsweise Netzwerk-Scans. Wenn eine Maschine infiziert ist, besteht die erste Reaktion des Angreifers darin, das Netzwerk zu scannen und Verbindungen zu anderen Geräten aufzubauen (um sich seitwärts zu bewegen und den Angriff fortzusetzen). Dank des Honeypots wissen die Verteidigungsteams jedoch sofort, wenn eine Maschine versucht hat, das Netzwerk zu scannen oder anzugreifen. Der Angriff kann so unmittelbar abgewehrt werden.
[1] Proofpoint, Bedrohungslandschaft im Gesundheitssektor, 2020
[2] Cynerio stellt IoT-Systeme für das Gesundheitswesen her und hat mehr als 10 Millionen medizinische Geräte analysiert
[3] https://www.proofpoint.com/uk/blog/threat-insight/ready-made-covid-19-themed-phishing-templates-copy-government-websites-worldwide
[4] Umfrage Eurogroup Consulting – August 2021

