


Im Gesundheitswesen sind Cyberangriffe längst kein reines Krankenhausproblem mehr. Auch Pharmaunternehmen, Versicherer, medizinische Analyselabore und alle anderen Institutionen, die sensible Daten verwalten, geraten zunehmend ins Visier von Cyberkriminellen. Angesichts dieser Entwicklung wurden zahlreiche Initiativen ins Leben gerufen.
Inhaltsverzeichnis
Welche Schutzmaßnahmen gibt es?
Kollaborativer Ansatz
„TEAM: Together Everyone Achieves More“ („Gemeinsam erreicht man mehr“)
Wie wir bereits in unserem ersten Artikel zum Thema Gesundheit gesehen haben, geht jedes Krankenhaus unterschiedlich mit der Sicherheit seiner Organisation um. Mehr denn je ist es notwendig, die eigene Resilienz zu stärken, und dies muss durch Zusammenarbeit geschehen. „Gemeinsam sind wir stark“[1] und zahlreiche Initiativen entstehen, wie zum Beispiel in Frankreich:
- Das Programm „France Relance“ bietet Kooperationsmöglichkeiten zwischen dem öffentlichen und dem privaten Sektor. Es ermutigt auf Cybersicherheit spezialisierte Unternehmen, öffentliche Einrichtungen bei der Erstellung von Sicherheitsaudits, Penetrationstests, Schwachstellenanalysen und Governance-Konzepten zu unterstützen. Im Rahmen des „Ségur de la santé“ sind für den Gesundheitssektor 6 Milliarden Euro vorgesehen.
- Die ACSS-Einheit (Begleitung zur Cybersicherheit von Gesundheitseinrichtungen), umbenannt in CERT-Santé (seit April 2021), zielt darauf ab, das Cyber-Ökosystem zu strukturieren, technische Ressourcen zu stärken und souveräne Lösungen zu fördern. Sie mobilisiert verschiedene Akteure aus dem Cyber-Bereich für Themen wie Prävention, Sensibilisierung, Überwachung und die Bewältigung von Vorfällen.
- Der „Cybersicherheitspfad“ der ANSSI unterstützt Gesundheitseinrichtungen dabei, Cyberangriffen besser standzuhalten.
- Der „Campus Cyber“ bringt rund sechzig Akteure aus dem Cyber-Bereich zusammen, die bereit sind, Krankenhäuser und Gesundheitseinrichtungen zu unterstützen.
In Spanien hatte die COVID-19-Pandemie erhebliche Auswirkungen auf die Cybersicherheit von Gesundheitseinrichtungen. Um die spanischen Kapazitäten zur Abwehr und Cybersicherheit zu stärken, kündigte die Regierung 2021 einen Dreijahresplan mit einem Volumen von 450 Millionen Euro an. Das Programm „Academia Hacker“ ist ebenfalls Teil einer Initiative, um zukünftige Talente besser auf die Cybersicherheit vorzubereiten.
Sensibilisierung
27 % der Sicherheitsverletzungen sind auf menschliches Versagen zurückzuführen – einer der höchsten Werte über alle Branchen hinweg.[2]
Im Gesundheitswesen zeigt sich, dass das Personal nicht ausreichend auf Cyberangriffe geschult ist, was Cyberkriminelle gezielt ausnutzen. Schulungen und Sensibilisierungsmaßnahmen bilden das Fundament jedes Sicherheitsprogramms. Alle Endanwender müssen verstehen, dass Cybersicherheit in der Verantwortung jedes Einzelnen liegt; dies erfordert regelmäßige Kampagnen zur IT-Sicherheitsschulung. Jedes Personalmitglied sowie Mitarbeiter mit einem höheren Risikoprofil müssen in der Lage sein, Phishing-Mails, verdächtige Dateien oder unseriöse Anrufe zu erkennen. Neben der Theorie ist es wichtig, „kontextbezogene“ Schulungen durchzuführen, bei denen die Anwender anhand aktueller Bedrohungsszenarien in eine echte Angriffssituation versetzt werden. Diese Tests dürfen keine einmalige Angelegenheit sein, sondern müssen regelmäßig stattfinden, damit jeder seine Rolle und die drohenden Gefahren verinnerlicht. In Spanien waren laut unseren Partnern von Proofpoint 90 % der Angriffe auf das Gesundheitswesen sogenannte Business Email Compromise-Angriffe (BEC). Dies unterstreicht, wie wichtig es ist, sowohl die Sicherheitsteams als auch die Anwender zu sensibilisieren.
Robuste Verteidigungsstrategie
Sobald das Personal eingebunden ist, besteht der zweite Schritt darin, es auszustatten. Dafür müssen diese Einrichtungen mit einer effektiven Cybersicherheitsstrategie ausgerüstet werden.
Segmentierung
Der zweite Schritt ist die Netzwerksegmentierung. Netzwerke werden immer dichter, komplexer (IoT, IT, OT) und dynamischer. Dieser Sektor muss sowohl physisch vernetzte Elemente wie Kameras und gesicherte physische Zugänge verwalten als auch IoT-Geräte wie medizinische Geräte oder Patienten- und Finanzakten. All diese physischen und virtuellen Elemente müssen segmentiert werden. Sämtliche Umgebungen, seien es Router, Firewalls oder die Cloud, sind davon betroffen. Die Verwaltung dieser Umgebung ist schwierig, und Cyberkriminelle nutzen diese Komplexität aus. Segmentierung ist eine Lösung, um das Cyberrisiko zu mindern. Durch die Unterteilung in Bereiche, die Identifizierung sensibler Assets, die Aufteilung von Systemen und die gegenseitige Isolierung bestimmter Umgebungen lässt sich die Ausbreitung von Angriffen verhindern. Jedes Asset kann durch eine Lösung von TEHTRISgeschützt werden. Gesundheitsorganisationen können die Datensicherheit durch die Lösungen von TEHTRIS gewährleisten, die jeden Endpunkt sowie den Netzwerkverkehr durch Deceptive Response- und NTA-Technologien absichern.
Zero-Trust
Schließlich setzt der Gesundheitssektor bei seiner Sicherheitsstrategie verstärkt auf das Zero-Trust-Konzept: 79 % im Vergleich zu einem Branchendurchschnitt von 75 %.[3]Gesundheitsdaten können anfällig und für Diebstahl exponiert sein, wenn Mitarbeiter Dateien frei zugänglich lassen oder Informationen nicht am richtigen Ort speichern. Es ist daher unerlässlich, dass bestimmte Mitarbeiter keinen Zugriff auf sensible Daten haben. Alle Zugriffe auf Anwendungen und Umgebungen werden somit sowohl von innen als auch von außen abgesichert.
- Der Wert der Informationen und die hohe Fluktuationsrate in diesem Sektor erfordern eine spezielle Überwachung nach dem „Zero-Trust“-Prinzip, um verdächtige Aktivitäten seitens des Personals zu erkennen und sich so vor jeglicher internen Bedrohung zu schützen. Dies erfordert die Implementierung effektiver E-Mail-Kontrollen und Authentifizierungsverfahren.
- Jeder Anbieter, der eine Verbindung herstellt, stellt ein Risiko dar. Auch hier müssen zwingend Sicherheitsmaßnahmen und Audits eingeführt und angewendet werden, um jedes Risiko eines Angriffs auf die Lieferkette auszuschließen.
Angesichts der allgemeinen Cyberbedrohungslage, unabhängig von der Branche, ist Vorsorge das A und O. Jede Organisation muss Angriffsszenarien planen, für den Krisenfall bereit sein, die Art der Cyberbedrohungen verstehen sowie die spezifischen Gefahren für den eigenen Sektor genau kennen. Man muss seinen Gegner kennen: Was sind seine Motive, wer ist das Ziel, wer sind die am stärksten gefährdeten Personen? Wenn wir diesen Kontext beherrschen, können wir eine solide Verteidigung aufbauen.
TEHTRIS-Angebote
Der Gesundheitssektor ist mit technischen Besonderheiten und einem ständigen Wettlauf gegen die Zeit konfrontiert, was eine schlüsselfertige Sicherheitsstrategie erforderlich macht. Aus diesem Grund hat sich TEHTRIS dazu entschlossen, eine aktive Rolle im Projekt „France Relance“ zu übernehmen und seine Spitzentechnologie strategischen nationalen Einrichtungen zur Verfügung zu stellen. Laut Gartner müssen „Verantwortliche für Sicherheit und Risikomanagement (SRM) beispielsweise intelligente Gebäude, ferngesteuerte Fluggeräte oder vernetzte medizinische Geräte völlig anders behandeln“. Gartner fügt hinzu, dass sich „die Sicherheit kritischer Informationssysteme auf Sicherheit, Zuverlässigkeit, Resilienz, Anpassungsfähigkeit und den Schutz der Privatsphäre konzentrieren muss.“[4]. Das Marktforschungsunternehmen Gartner hat TEHTRIS als einen der repräsentativen Anbieter von Lösungen für XDR im „Market Guide 2021 for Extended Detection and Response“ eingestuft.
Unsere Kunden
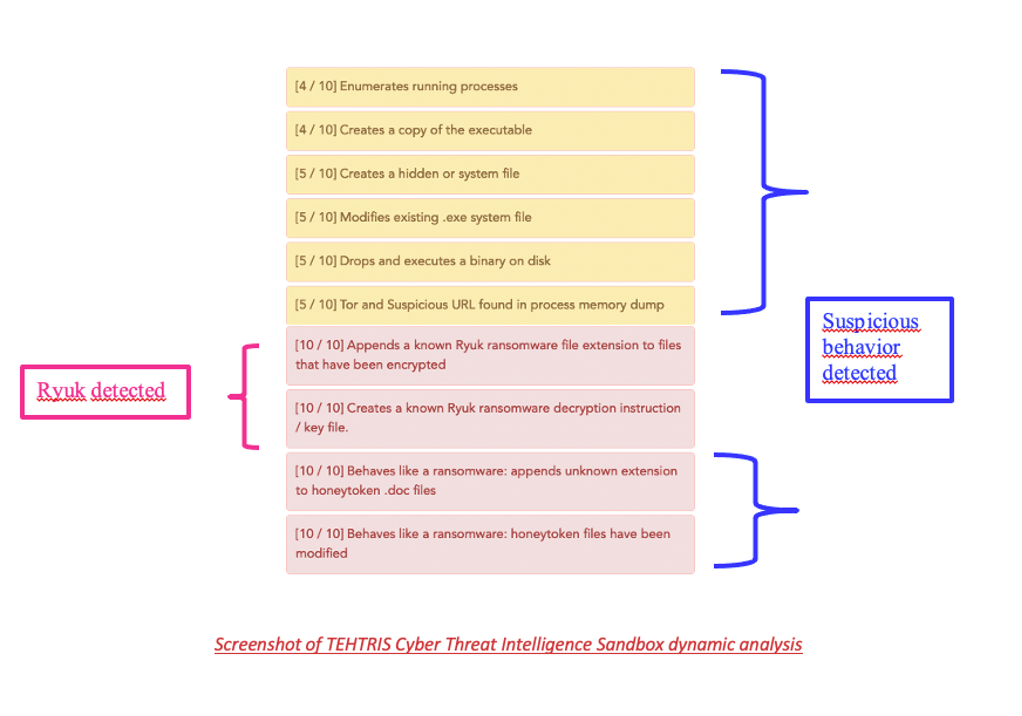
Anfang 2021 wurden mehrere französische Krankenhäuser Ziel des Ryuk-Ransomware-Angriffs. Doch selbst während ein Angriff stattfindet, kann TEHTRIS innerhalb weniger Stunden eine DFIR-Technologie (Digital Forensics Incident Response) bereitstellen, um den Angriff einzudämmen und zu beheben. Im Rahmen des Programms „France Relance“ verfügt TEHTRIS über Erfahrung in der Überwachung und dem Schutz von IT-Systemen in Krankenhäusern. TEHTRIS verbessert seine Erkennungsfähigkeiten kontinuierlich durch den Einsatz von künstlicher Intelligenz, Verhaltensanalyse von Binärdateien und seiner Datenbank für Cyberbedrohungen. Dank der Cyber Threat Intelligence (CTI), die nativ und systematisch in alle TEHTRIS-Tools (EDR,EPP,SIEM, etc.) integriert ist, werden verdächtige Programme direkt in eine Sandbox gesendet, um ihr Verhalten zu überprüfen. Das CTI-Sandbox-Tool ist in der Lage, eine Vielzahl bekannter Bedrohungen und Ransomware wie Ryuk zu erkennen, kann aber auch vor dem verdächtigen Verhalten unbekannter Bedrohungen warnen. TEHTRIS geht weiter als andere Lösungen, da die aktiven Verteidigungssysteme so konfiguriert werden können, dass sie rund um die Uhr autonom auf einen Angriff – selbst auf einen unbekannten – reagieren. Dies geschieht nach vordefinierten Kriterien und Richtlinien, von der Alarmierung bis zur sofortigen und automatischen Neutralisierung, ohne Zeit- und Energieverlust – um das Personal im Gesundheitswesen bestmöglich zu unterstützen.
Warum sollten Sie sich für TEHTRIS entscheiden?
Wenn Sie sich für TEHTRIS entscheiden, erhalten Sie:
- Eine souveräne Lösung, die die Daten von Mitarbeitern und Patienten schützt und einfach zu implementieren ist.
- Die Abdeckung sämtlicher Endpunkte, um Ransomware in Echtzeit zu erkennen und zu neutralisieren. Dies garantiert einen 360°-Schutz der Endpunkte vor den fortschrittlichsten Bedrohungen dank Hyperautomatisierung und künstlicher Intelligenz.
- Die Kompatibilität mit dem Ökosystem und der Kundenumgebung (Windows 7).
- Schnelle Bereitstellung () und Unterstützung bei der Umsetzung der Cybersicherheits-Roadmap.
[1] Esope[2] The Cost of a Data Breach report 2020, veröffentlicht von IBM und dem Ponemon Institute.[3] Bericht von EfficientIP und International Data Corporation (IDC). Juli 2021.[4] Quelle: Gartner. 3 Initial Steps to Address Unsecure Cyber-Physical Systems. Katell Thielemann. 4. November 2021

