


Angesichts des großen Interesses an Versicherungen im Cyber-Ökosystem haben wir beschlossen, diesem Thema einen Artikel zu widmen. Es ist offensichtlich, dass das Risikospektrum zunimmt, weshalb immer mehr Unternehmen gezwungen sein werden, sich zu versichern. Der Markt für Cyber-Versicherungen steht daher vor einem deutlichen Wachstum.
Wir werden einige dieser Entwicklungen beleuchten, die durch einen geringeren Deckungsumfang, steigende Prämien und eine gewisse Zurückhaltung bei den Versicherten gekennzeichnet sind. Im zweiten Teil gehen wir auf die Herausforderungen ein.
- Definition und Bestandsaufnahme
- Stecken Cyber-Versicherungen in der Krise?
- Warum eine Cyber-Versicherung abschließen?
- Welche Lösungen gibt es?
Definition und Bestandsaufnahme
Definition
Es ist immer wichtig, die verwendete Terminologie zu klären. Beginnen wir daher mit einer Definition des Begriffs Cyber-Versicherung.
Eine Cyber-Versicherung ist ein Versicherungsvertrag, der speziell auf IT-Risiken ausgerichtet ist. Sie deckt finanzielle Schäden ab, die durch Cyberangriffe entstehen, und bietet rechtliche sowie technische Unterstützung.
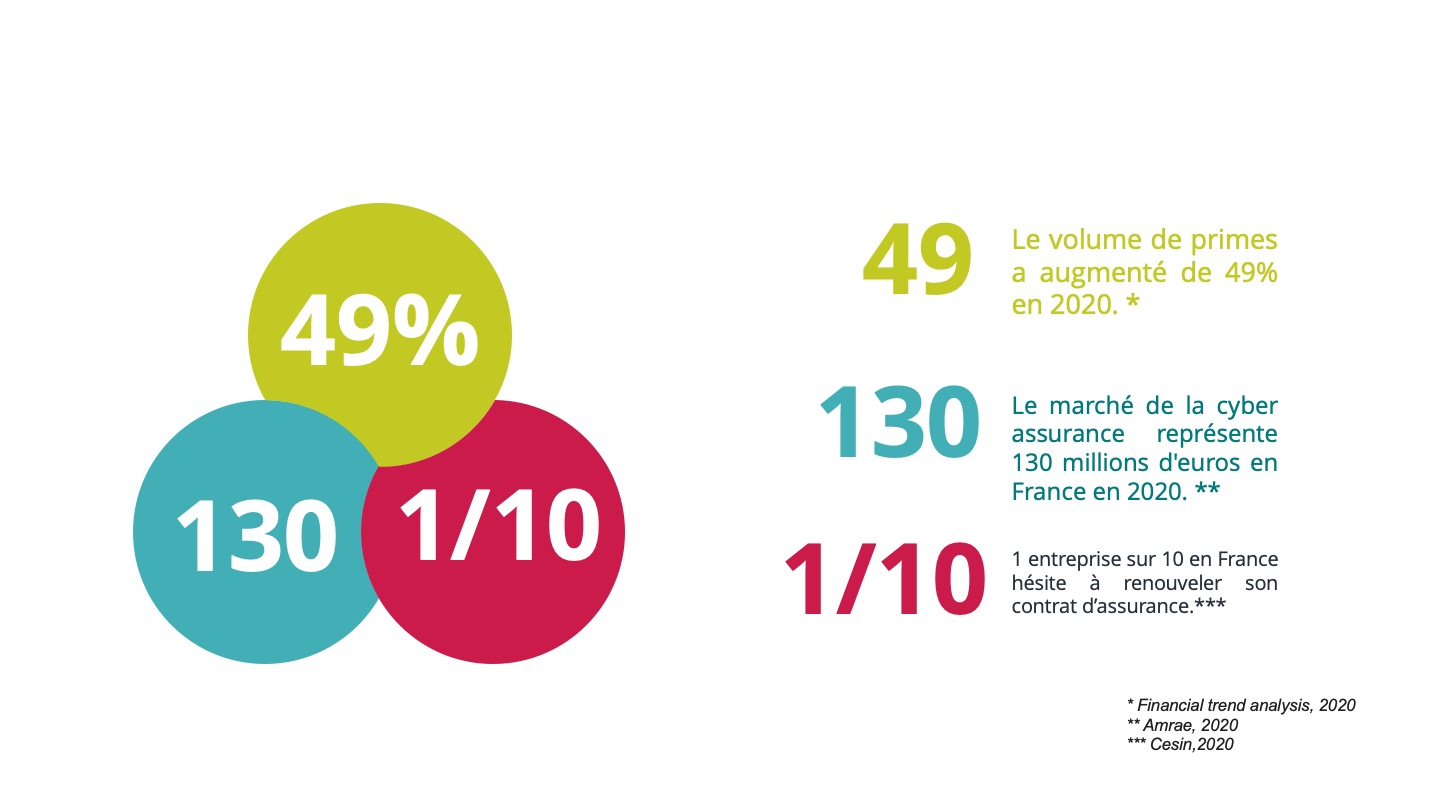
Laut dem Bericht vonAnozr Waysind Versicherer selbst Opfer von Cyberangriffen, wobei 20 % der Ransomware-Angriffe im Jahr 2021auf diesen Sektor entfielen, der damit in Frankreich am stärksten betroffen ist. Cyberkriminelle setzen dabei auf Sprungbrett-Angriffe, doch darauf werden wir in einem zukünftigen Artikel näher eingehen.
Was sagt das Gesetz?
Die Zahlung von Lösegeld bei Ransomware-Angriffen ist in Frankreich zwar nicht illegal, dennoch sind sich alle Nationen einig, dass davon dringend abgeraten wird. Die Zahlung würde die Hacker nur dazu ermutigen, ihre kriminellen Aktivitäten fortzusetzen, zudem garantiert sie keineswegs die Wiederherstellung der verlorenen Daten. Betroffene Unternehmen sollten jedoch unbedingt Anzeige erstatten, da dies die Resilienzstrategie stärkt (Bereitstellung von Telemetriedaten, Erkenntnisse über die Vorgehensweise der Angreifer, Unterstützung bei der Umsetzung von Abhilfemaßnahmen).
Die Gemeinsamkeiten zwischen den Nationen enden hier, denn je nach Land – wir werden uns speziell die Fälle Frankreich und USA ansehen – unterscheidet sich die Gesetzgebung in Bezug auf Cyber-Versicherungen und Sanktionen.
In Europa
„Jedes sechste Unternehmen in Frankreich war 2020 von einem Vorfall betroffen, 65 % haben das Lösegeld gezahlt.“
Hiscox Versicherung, 2020
In Frankreich ist der Markt für Cyberversicherungen nach wie vor wenig strukturiert. Es gibt weder Sanktionen noch spezifische Gesetze für den Fall einer Lösegeldzahlung. Der Bericht der Commission supérieure du Numérique et des Postes (CSNP) zeigt, dass Frankreich das Land ist, das am häufigsten Lösegelder zahlt, und mit 5 % der weltweiten Cyberangriffe auch das am stärksten betroffene Land innerhalb der Europäischen Union ist [1].
Der im Oktober 2021 vorgelegte parlamentarische Bericht von Valéria Faure-Muntian empfiehlt:
- Cyberrisiken zu definieren
- Definitionen zu harmonisieren
- ein Gesetz einzuführen, das die Zahlung von Lösegeldern verbietet
- Versicherer dazu zu verpflichten, Lösegelder nicht zu decken oder zu erstatten und bei einem Angriff Anzeige zu erstatten.
Derselbe Bericht befasst sich auch mit der Übernahme von Verwaltungssanktionen durch Versicherungen (z. B. bei Nichteinhaltung des Schutzes personenbezogener Daten oder regulatorischer Konformität).
Nur Betreiber wesentlicher Dienste (OIV) unterliegen regulatorischen Verpflichtungen in Bezug auf Erkennung, Risikomanagement, Meldung von Vorfällen und Audits. Werden diese Verpflichtungen nicht vollständig erfüllt, drohen diesen Organisationen Sanktionen.
Ein letzter Punkt: Eine Cyberversicherung ist derzeit nicht obligatorisch.
Die neue europäische Datenschutzverordnung schreibt eine umfassendere Absicherung und vollständige Transparenz vor, was eine individuelle Benachrichtigung aller Kunden erfordert, deren Daten in den betroffenen Dateien enthalten sind. Dies belastet das ohnehin schon knappe Budget zusätzlich. Neben der DSGVO gibt es die NIS-Richtlinie (Network and Information System Security). Sie wurde am 6. Juli 2016 verabschiedet und wird ebenfalls in jedem Land der Europäischen Union angewendet. Diese Richtlinie legt ein für alle Mitgliedstaaten gemeinsames Sicherheitsniveau fest. Sie betrifft die Sicherheits-Governance, den Schutz und die Verteidigung von Netzwerken und IT-Systemen sowie die Widerstandsfähigkeit der Geschäftsabläufe.
In den Vereinigten Staaten
Der Markt für Cyberversicherungen entstand vor 20 Jahren in den USA, während er in Frankreich noch in den Kinderschuhen steckt.
In den USA ist die Gesetzeslage klar und streng: Das OFAC (Office of Foreign Assets Control)[2] sanktioniert alle Organisationen, die Unternehmen bei der Zahlung von Lösegeldern unterstützen, durch zivilrechtliche Strafen. Zu diesen Organisationen zählen auch Versicherungen oder Finanzinstitute.
Das Gesetz „Cyber Incident Reporting for Critical Infrastructure Act“ von 2022 schreibt eine obligatorische Meldung von Cybervorfällen innerhalb von 72 Stunden sowie innerhalb von 24 Stunden nach einer Zahlung vor.
Dies betrifft 16 Sektoren der kritischen Infrastruktur, einschließlich der Vermögenswerte, Systeme und Netzwerke, die in den Vereinigten Staaten als essenziell gelten.
Das Projekt umfasst mehrere Bestimmungen zu Ransomware und Schutzmechanismen.
Stecken Cyber-Versicherungen in der Krise?
Entwicklung der Versicherungspolicen
Da die Akteure hinter den Bedrohungen ihre Angriffsmethoden variieren, nehmen die Risiken und damit auch die Angriffsfläche stetig zu. Diese Erkenntnis zwingt die Versicherer dazu, ihre Verträge anzupassen. Sie zögern nicht, folgende Punkte hinzuzufügen: Cyberexclusions begrenzen ihre Exposition gegenüber Cyberrisiken, insbesondere im Bereich Ransomware. Tatsächlich beginnen einige Versicherer, sich aus der Cyber-Deckung zurückzuziehen. So entschied sich Axa France im Mai 2021 dazu, keine Lösegelder mehr zu übernehmen, die von Unternehmen gezahlt werden. Generali folgte diesem Beispiel im Februar 2022. Andere, wie Lloyd’s of London, gaben an, Cyberangriffe zwischen Nationalstaaten nicht mehr abzudecken.
Hinzu kommt, dass Unternehmen ihre Versicherer in Regress nehmen können: Dies war der Fall bei Merck & Co, das nach dem NotPetya-Angriff im Jahr 2017 mehr als 1,4 Milliarden Dollar verlor. Der Pharmakonzern verklagte seine Versicherer, die sich weigerten, die Auswirkungen dieses Angriffs zu decken, und gewann den Prozess.
Solche Ereignisse machen Versicherer zögerlicher. Die Auswirkungen dieser Zurückhaltung sind unbestreitbar und wirken sich direkt auf die Versicherungsleistungen aus.
Das Leistungsniveau wird aus Sicht der Unternehmen somit nicht als ausreichend empfunden. Da der Markt noch jung ist, fehlen langfristige Studien zum Risiko. Dies motiviert Cyber-Versicherer nicht dazu, sich in diesem Sektor zu positionieren, und wenn sie es tun, sind die Anforderungen an den Risikoschutz sehr hoch. Dasselbe Anforderungsniveau wird auch von Drittunternehmen verlangt, um die gesamte Lieferkette zu schützen. So sind die Konfiguration von Geräten, Multifaktor-Authentifizierung, Backups usw. zur Pflicht geworden.
Schließlich wird das Zeichnungsverfahren (oder die Erneuerung) gleichermaßen aufwendiger und muss daher frühzeitig geplant werden, was ein ohnehin schon stark belastetes Budget zusätzlich strapaziert. Kürzlich wurden „Cyber-Rating“-Tools für KMU mit einem Jahresumsatz von unter 50 Millionen Euro eingeführt. Diese müssen nun einen Virenschutz, eine Anti-Malware-Lösung und eine Firewall implementieren sowie eine strikte Patch- und Update-Politik verfolgen und mindestens wöchentliche Backups durchführen.
Anstieg der Versicherungsprämien
Bisher wussten Unternehmen oft nicht, was ihre Versicherung abdeckt, bis sie mit einem Cyber-Vorfall konfrontiert wurden. Versicherungsnehmer werden nun wachsamer hinsichtlich des Vertragsinhalts, da sie das Gefühl haben, mehr zu zahlen, aber letztlich wenig oder gar nichts zu erhalten. Sie sehen ihre Prämien und Selbstbehalte steigen, ohne die Gewissheit zu haben, gut geschützt zu sein. Dasselbe gilt für die Versicherer, die ihre Angebote nicht rentabel gestalten können. Laut einer Umfrage der Amrae[3] vom Dezember 2021 lag das Schaden-Prämien-Verhältnis im Jahr 2020 bei 167 % gegenüber 84 % im Jahr 2019.
Beispielsweise kostete der SolarWinds-Vorfall im Jahr 2020 die Versicherungsgesellschaften rund 90 Millionen Dollar.
Dies führt zu einem wenig wettbewerbsintensiven Markt, was Preissenkungen nicht begünstigt. Die Prognosen sind nicht optimistisch, da laut einem Bericht von Cybersecurity Ventures Ransomware bis 2031 jährlich mehr als 265 Milliarden Dollar kosten wird.
Zurückhaltung bei den Versicherten
Die Bilanz ist eindeutig: Große Unternehmen versichern sich eher als kleine. Laut demselben Amrae-Bericht waren 87 % der Großunternehmen versichert, jedoch nur 8 % der mittelständischen Unternehmen (ETI), 0,0026 % der KMU und 1 % der Gemeinden mit mehr als 5000 Einwohnern. Nicht alle Organisationen können sich aufgrund steigender Vertragskosten oder hoher Cyber-Anforderungen noch versichern. Kleine Strukturen, die nicht auf Cybersicherheit spezialisiert sind, haben oft Schwierigkeiten, die Wirksamkeit ihrer Systeme nachzuweisen. Sie müssten einen Subunternehmer hinzuziehen, was zusätzliche Kosten verursacht, die sie nicht tragen können. Sich zu versichern wird zum Luxus.
Der Reifegrad in Bezug auf die Sicherheit ist von Struktur zu Struktur sehr unterschiedlich. Die Angebote für Cyber-Versicherungen beginnen sich zwar an die verschiedenen Strukturen anzupassen, dies geschieht jedoch noch am Rande. Wir stehen erneut vor einem Mangel an Angebot und einer schwachen Nachfrage. Dennoch entstehen französische Start-ups, die sich auf diesem Markt positionieren und Cyber-Risiko-Deckungen für KMU anbieten. Dies ist der Fall bei unserem Partner Stoïk der es einer Vielzahl von KMU ermöglicht, ihre Cyber-Versicherung mit einem Höchstmaß an Cybersicherheit zu kombinieren. Dank seiner internen Tools hilft Stoïk dabei, die Risikoexposition kontinuierlich zu überwachen.
In Deutschland belaufen sich die durchschnittlichen Gesamtkosten für Cyber-Schäden auf 18.712 Euro, womit das Land im internationalen Vergleich an erster Stelle steht (Durchschnitt: 15.255 Euro). Infolgedessen steigen die Investitionen in die Cybersicherheit weiter an: Die Cyber-Versicherung wird zu einer Schutzmaßnahme erster Ordnung. Zur Erinnerung: Der Anteil, der für Cybersicherheit aufgewendet wird, erreicht ein Viertel des gesamten IT-Budgets (24 %).
Warum eine Cyber-Versicherung abschließen?
Der Abschluss einer Cyber-Versicherung zwingt Unternehmen dazu, eine robuste Sicherheitspolitik zu verfolgen, regelmäßige Audits durchzuführen sowie eine klare und häufig aktualisierte Risikokartierung zu erstellen.
Diese Wachsamkeit hilft nicht nur, sich gegen bestimmte Schwachstellen zu wappnen, sondern auch den Reifegrad der eigenen Sicherheitspolitik (ISMS) besser zu verstehen. Unternehmen müssen Korrekturmaßnahmen ergreifen, diese in Verfahren formalisieren und natürlich Sensibilisierungskampagnen für ihr Personal nachweisen.
Diese Versicherungen fördern die Umsetzung von Vorabmaßnahmen und Zertifizierungen wie ISO-Normen oder SecNumCloud. Versicherungsgesellschaften werden ihre Entschädigungen somit von den Maßnahmen des Versicherten abhängig machen; ein nicht zertifiziertes Unternehmen wird also eine teurere Versicherungspolice zahlen müssen.
Versicherungen decken Risiken ab wie:
- Verlust personenbezogener Daten
- Schutz geistigen Eigentums
- Sicherheitsvorfälle
- Manipulation vernetzter Geräte
Aber auch:
- Kosten für die Wiederherstellung zerstörter Daten
- Kosten für Gutachten
- Reputation des Unternehmens
- Ansprüche Dritter
Es ist zu beachten, dass nicht alle Versicherungen gleichwertig sind; einige decken die oben genannten, teils schwer messbaren Risiken nicht ab.
Schließlich decken sie nicht nur technische Aspekte ab. Neben dem Schutz, den sie bei Verstößen gegen die DSGVO und im Umgang mit personenbezogenen Kundendaten bieten, leisten sie auch Unterstützung und Beratung im Krisenfall.
Spanien ist hier ein Vorreiter: 83 Prozent der spanischen Unternehmen nutzen bereits Cyber-Versicherungspolicen, um sich nach einem Ransomware-Angriff zu erholen.[4]
Welche Lösungen gibt es?
Wir sind überzeugt, dass sich Cyber-Versicherungen in den kommenden Jahren parallel zur Bedrohungslage weiterentwickeln werden.
Zu den möglichen Lösungsansätzen gehören:
- Risikobündelung innerhalb einer Organisation durch Kapitalbildung zur Risikoabdeckung.
- Unterstützung bei der Digitalisierung für Kleinstunternehmen
- Förderung von Reinvestitionen in die Sicherheit
- Klarere Definitionen von Cyber-Versicherungsinhalten, um den Vergleich und Abschluss von Angeboten zu erleichtern. Dies wird dazu beitragen, das in letzter Zeit etwas verloren gegangene Vertrauen zwischen Versicherungsnehmern und Versicherern zu stärken.
- Festlegung einer europäischen Gesetzgebung für Cyber-Versicherungen.
- Hybride Angebote entwickeln, um den Anforderungen des Marktes gerecht zu werden.
- Staatliche Förderungen durch Forschungssteuergutschriften einführen, um Investitionen in Sicherheit und Prävention zu fördern.
- Die Zusammenarbeit zwischen dem privaten und öffentlichen Sektor stärken, um Kompetenzen zu bündeln.
- Cyber-Versicherungen zur Pflicht machen. Diese Lösung ist natürlich umstritten.
Der Versicherer muss das Ausmaß der Bedrohungen und Risiken genau kennen. Dies muss in enger und partnerschaftlicher Zusammenarbeit mit den Unternehmen geschehen.
Cyber-Versicherungsanbieter fordern von ihren Kunden Eigenverantwortung und den Schutz ihrer eigenen Netzwerke durch die Stärkung der Sicherheit mit effektiven Präventionstools. Eine gute Cyber-Strategie basiert auf Investitionen in Schutzmaßnahmen. Unternehmen sollten sich auf einen ganzheitlichen Ansatz konzentrieren, wie er beispielsweise mit der XDR-Technologie von TEHTRISmöglich ist, die Bedrohungen in allen Systemen, Netzwerken und in der Cloud hochgradig automatisiert erkennt. Sie blockiert und neutralisiert Cyberangriffe in Echtzeit. Dank ihrer verschiedenen Module, ihrer Automatisierung und ihrer Wissensdatenbank zu Cyber-Bedrohungen identifiziert sie verdächtiges Verhalten sowie schädliche Programme oder IP-Adressen.
Wenn Sie erfahren möchten, wie TEHTRIS Sie dabei unterstützen kann, Ihr Unternehmen vor allen Arten von bösartigen Akteuren zu schützen und Ihnen Schadensmeldungen bei Ihrem Versicherer zu ersparen, kontaktieren Sie uns.
LITERATURVERZEICHNIS
[1] Anozr Way, 2020
[2] Das Office of Foreign Assets Control ist eine Finanzaufsichtsbehörde, die dem Finanzministerium der Vereinigten Staaten unterstellt ist. Daten von Wikipedia.
[3] Verband für Risikomanagement und Unternehmensversicherungen. „Marktlage und Ausblick 2022 – Unternehmensversicherungen“.
[4] https://www.elindependiente.com/economia/2022/05/13/la-demanda-de-ciberseguros-ha-crecido-las-pymes-saben-que-un-ciberataque-es-devastador/

